XDYM Security Notes:从 TOTP 原理到 CTF 与个人写作
多种主题共存的博客结构
站点菜单提供首页、归档、友链、时间线、照片墙和关于等入口,分类中则可以看到日记、书、代码、CTF、靶机、Vulhub、小说和小短篇等方向。首页既展示技术文章,也出现个人写作和连载内容,因此它并非单一安全工具目录。分类导航帮助读者选择内容类型,归档适合按时间回看,时间线与照片墙则补充文章以外的浏览方式。
站点还保留若干工具与项目相关入口,包括 Bitwarden 和站点监测等页面。初次访问时,可以从首页当前展示的文章判断作者近期关注点;明确想了解某个主题时,则优先查看对应分类。由于技术与个人内容都在同一空间中,浏览者可以按目标切换:学习安全概念时看技术分类,想阅读生活记录或故事时转到相应栏目。
《时间带来的安全》讲解一次性密码
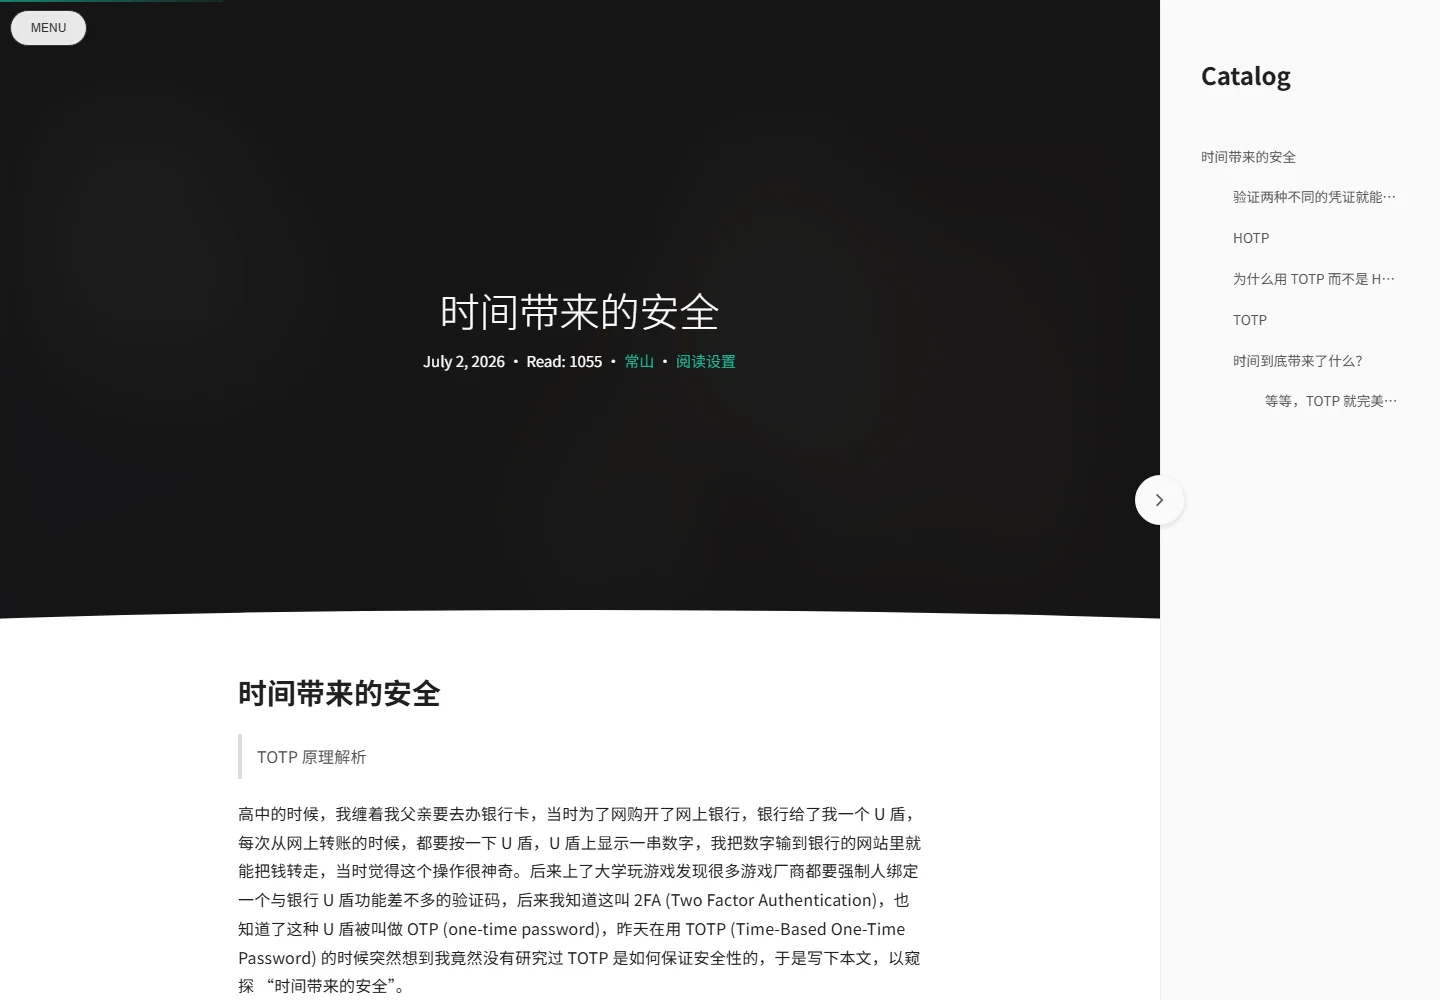
《时间带来的安全》从作者对银行 U 盾和游戏验证码的个人记忆谈起,引出双因素认证、一次性密码及其常见形式。文章先解释为什么验证密码之外还要确认用户“拥有的东西”,随后介绍 HOTP 与 TOTP 的关系,并按目录依次讨论计数器、基于时间的变化以及相关安全问题。这样的安排把熟悉的登录场景与算法概念连接起来,读者可以循序渐进地阅读。
文章使用比喻帮助解释概念,也穿插标准名称和术语。对刚接触多因素认证的读者而言,从使用场景进入能帮助理解“第二种凭证”发挥的作用;对已有基础的人来说,目录结构则方便直接定位到 HOTP、TOTP 或安全边界等段落。这里提供的是博客中的知识解释,实际部署认证机制时仍应参考相关规范和服务的最新说明。
CTF 与工具学习记录
从首页可以看到 Nuclei 使用介绍、SQLmap 命令手册,以及 CTF、靶机和 Vulhub 等分类。它们呈现了站点面向安全学习者的一面:读者能够查找工具说明、环境记录或解题相关内容。不同文章的性质各异,有的偏向使用手册,有的更像学习笔记。利用标题、分类和发布日期判断范围,再进入正文查看具体背景,是较稳妥的浏览方式。
安全领域的工具和漏洞信息有明显的版本与环境依赖,文章内容不一定适用于所有目标或当前软件版本。阅读者应关注文章注明的用途和前提,并在授权环境中进行学习和验证。站点分类能帮助发现材料,但不能替代厂商文档、项目说明或正式安全规范。对于正在学习基础概念的人,先阅读背景和术语说明通常比直接复制某个命令更有帮助。
技术写作之外也有个人表达
博客同时设有忆往思、书、小说和小短篇等分类。近期首页中除了技术文章,也能看到原创故事连载,说明站点允许不同写作形式并行。个人随笔与小说不需要服务于技术主题,它们为博客留下更宽的内容空间,也让读者能够从日常记录和创作中认识作者的其他兴趣。
如果读者主要寻找技术内容,可以将这些分类视为可选的旁支入口,不必逐篇浏览;如果更关心个人博客如何组织多种内容,则可以观察首页、分类和时间线之间的关系。归档按时间保留文章的历史,分类按主题整理材料,两者让技术笔记、随笔和连载能够共处,而不至于全部混成一个难以浏览的长列表。
适合怎样的访问者
正在学习网络安全基础、希望阅读 CTF 与工具类文章的人,可以从安全相关分类和文章目录开始;对个人创作感兴趣的访客,则可以进入小说和小短篇栏目;想查看站点整体脉络时,可使用归档、时间线或关于页面。对于只想快速了解作者近期更新的人,首页文章列表提供了简明入口。
站点的内容跨度较大,阅读前最好先明确自己的目的。安全文章用于理解概念和查找学习线索,不能因为出现工具名称就把它们视为任何环境下都适用的操作步骤;小说与随笔则按创作内容阅读即可。通过分类导航,访客可以快速把不同类型分开,再根据具体文章的日期、标题和正文决定是否继续深入。
把学习过程和个人写作留下来
玉明-风起于青萍之末的价值来自多种记录的累积:代码和安全主题文章保存学习过程,分类与归档帮助以后回看,个人随笔和小说则保留技术之外的表达。像 TOTP 原理文章这样从生活场景进入技术概念的写法,为复杂主题提供较易接近的阅读入口;工具、CTF 和靶机分类则为有明确学习目标的人提供进一步探索的路径。
如果你正在寻找安全学习博客,可以先从相关分类挑选一篇文章,再结合它引用的术语和背景继续查阅;如果想阅读个人文字,则可以直接转向小说、日记或短篇栏目。网站将这些主题放在同一个个人空间中,既方便按兴趣浏览,也展示出作者如何在长期记录中连接技术学习与日常创作。