Wire:为组织协作提供加密消息与会议
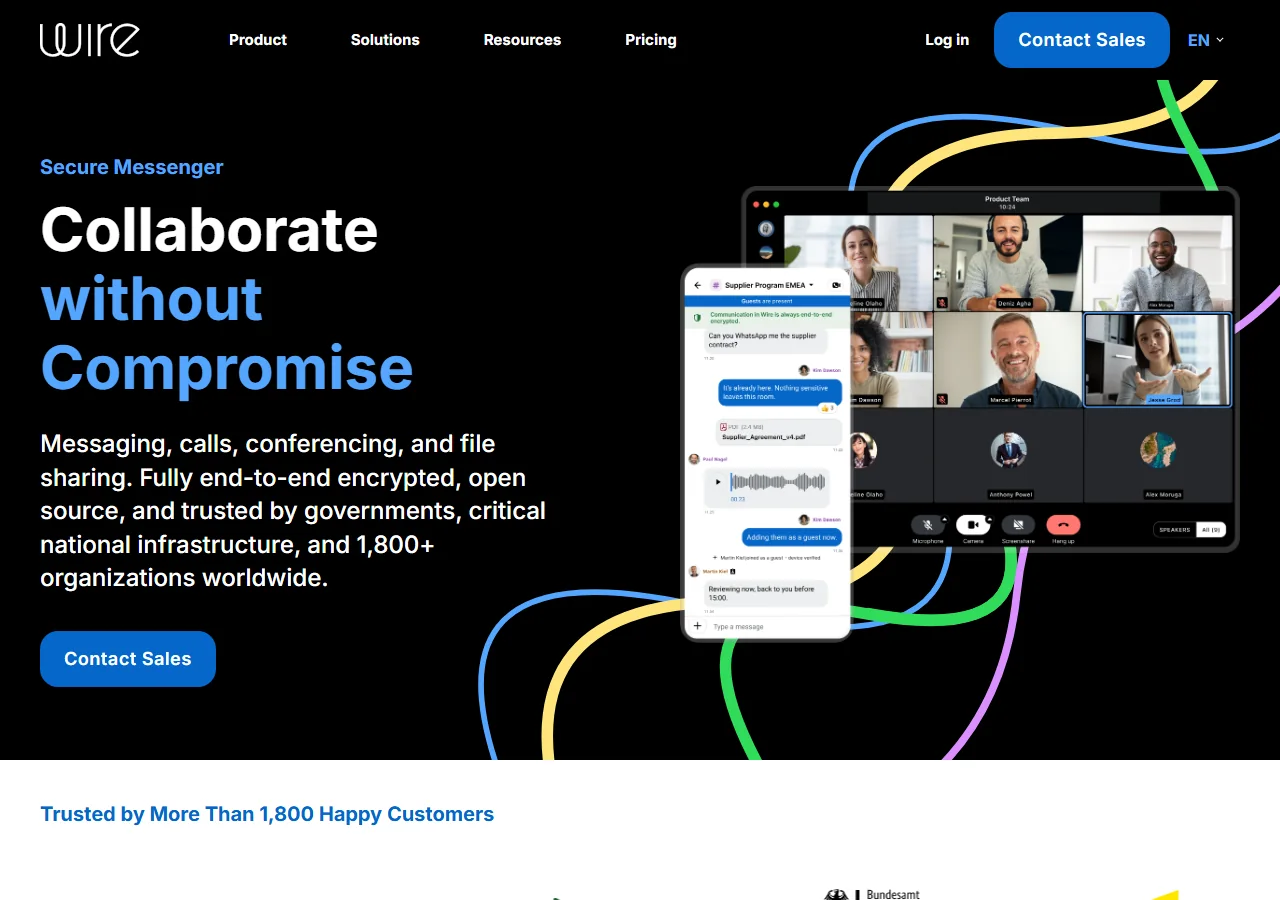
一个应用中的团队沟通
Wire 将即时消息、通话、会议和文件协作整合在同一个平台中,目标是让团队在沟通时减少工具切换。用户可以在不同设备上使用应用,与同事或外部合作方交流,并在会话中共享资料。对于分布式团队,这类组合能让文字沟通和实时会议衔接起来;实际可用功能和方案边界应以当前产品说明及组织订阅为准。
在团队协作中,安全配置和使用规则同样重要。组织可以先确定哪些对话适合在平台内进行,如何邀请外部成员,谁能够创建团队空间,以及文件如何保存和共享。不同团队对于记录保留、审计和导出有不同要求,因此在正式部署前应让管理员和业务负责人共同评估。加密产品不会自动建立清晰的组织权限流程,权限和账号生命周期需要组织自己管理。
端到端加密与 MLS
Wire 的安全页面介绍端到端加密用于保护消息、通话和文件。端到端加密的设计目标是限制服务链路中非参与方读取通信内容,但它不能防止已授权参与者转发内容,也无法保护已被攻陷的终端。组织还需要保护账号凭据、设备、管理员权限和接收端数据副本。用户应把加密作为整体防护的一部分,而非唯一控制措施。
官网还介绍 Messaging Layer Security(MLS),并将其作为支持团队规模协作的安全协议。Wire 的资料强调该机制能够用于群组环境中的密钥交换和端到端加密覆盖。阅读相关资料时,用户应注意区分协议能力、产品实现和具体部署配置;安全属性最终仍取决于客户端、服务端和密钥管理机制的实际实现。对有高强度安全要求的组织,可进一步查看公开技术资料、代码和独立评估信息。
面向组织的管理功能
Wire 官网介绍企业版提供单点登录、SCIM 以及更细致的管理员控制能力,并说明其产品面向复杂组织使用。政府和公共部门场景还涉及数据主权、透明度和本地部署选项。管理员在选择方案时,应依据实际合同和当前产品配置核实可用功能、账号管理范围、支持承诺和数据处理方式。官网页面概述不等同于针对每个组织的正式技术或法律承诺。
组织部署通常还需结合身份管理系统和现有协作工具。管理员可以规划用户入职和离职时的账号开通、权限回收和设备管理,并确定外部合作方的访问方式。若组织需要审计或长期归档,应预先确认产品的保留、导出和合规控制,而不要假设所有聊天记录都能以相同方式管理。评估阶段可邀请安全、法务和业务团队一起验证实际工作流程。
开源代码与透明度
Wire 官网提供代码和安全相关资料的入口,介绍开源实现与可审阅性。公开代码让技术人员有机会检查部分组件、了解实现并参与改进,但开源本身并不等于已经完成独立安全审计。组织可以根据风险级别检查代码仓库、更新节奏、漏洞响应政策和第三方评估情况,并在采购时向供应方确认当前版本的组件范围。
安全能力还依赖产品更新和使用环境。管理员应了解客户端升级机制,确保员工设备使用受支持的版本,并制定发生安全事件时的报告和响应流程。员工也需要知道如何识别钓鱼邀请、验证团队成员以及避免把敏感资料分享到错误会话。产品提供加密能力,组织仍需建立培训和运营规范。
设备与部署选择
Wire 面向多种设备提供客户端,组织可以依据员工设备、网络环境和管理政策选择使用方式。企业或政府部署需要特别关注身份系统、管理控制、数据存储位置、网络隔离及技术支持。若有本地部署需求,应与供应方核对服务器要求、升级责任、备份策略和安全维护工作量。不同部署模式意味着责任分配不同,购买或上线前应将这些工作写入计划。
用户试用时,可以从非敏感团队开始验证消息、会议、文件共享和外部协作流程。评估人员应检查常用设备是否支持关键功能,确认网络受限时的访问情况,并测试员工离职、设备丢失和账号异常时的处理路径。对于跨境团队,也需要了解适用法律、数据访问和组织内部政策。
适合哪些组织
Wire 适合寻找加密团队通信、希望将消息和会议整合在一起,并需要组织管理或特定部署选项的机构。小型团队可以关注协作功能和易用性,大型机构则应重点评估身份集成、权限控制、支持服务和合规要求。若组织需要完全不同的审计、归档或数据管理流程,Wire 的当前方案可能需要与其他系统配合使用。
开始评估时,可以分别查看产品概览与安全说明,列出必要功能和部署约束,再通过试用或技术沟通验证。不要只根据“端到端加密”标签做决定,还应考虑账号管理、设备安全、人员培训、外部成员以及数据生命周期。将这些因素一起纳入评估,才能判断 Wire 是否适合组织的实际沟通工作。