urlscan.io:在浏览器沙箱中查看网页行为线索
扫描入口与公开报告搜索
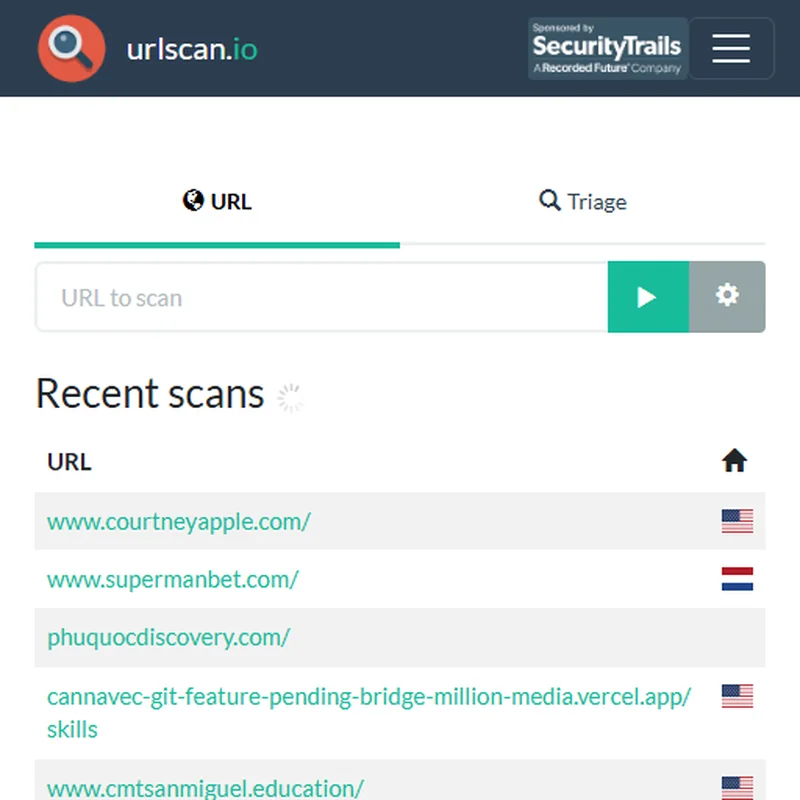
urlscan.io 首页提供 URL 和 Triage 导航,并展示最近公开扫描的列表。报告搜索可帮助分析人员查找已有的网页扫描记录,避免重复从零开始调查;每条公开结果对应一个扫描报告,能够提供该次扫描的页面和资源信息。Triage 则是面向安全分析的产品入口,帮助从可疑网页线索出发组织调查。
对可疑网站进行分析时,沙箱方法的意义在于观察页面加载过程中涉及的请求和相关网络资源,而不仅仅查看浏览器地址栏中的域名。扫描报告可为判断页面是否跳转到其他站点、调用了哪些资源或展示何种内容提供线索。每条结果只反映相应时间和扫描环境中的观察,不足以单独证明网站安全或恶意。
文档提供 API 和集成说明
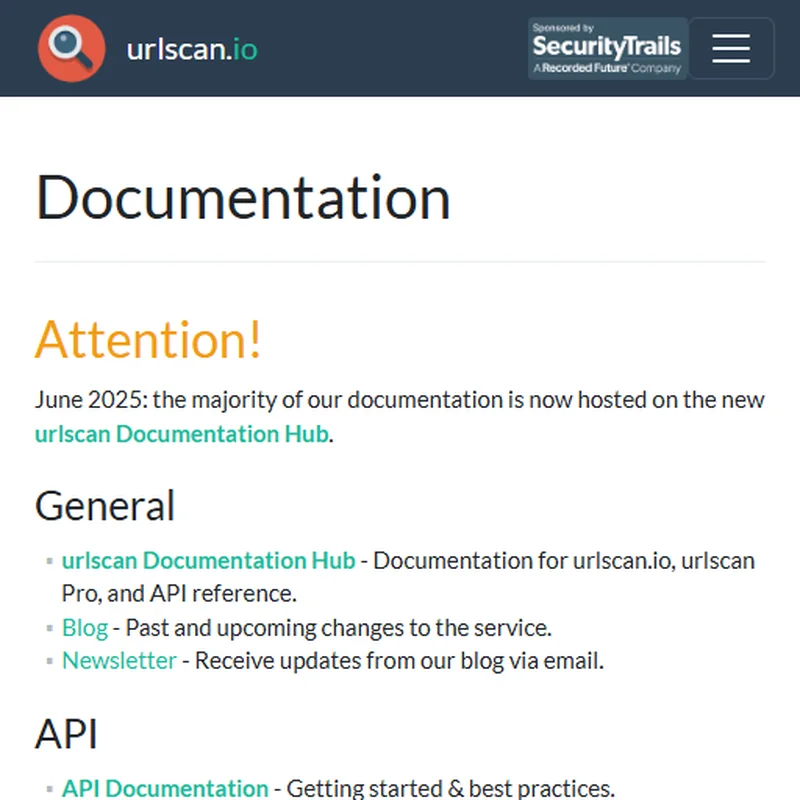
官方 Documentation 页面说明,urlscan.io 的主要文档已经迁移到新的 Documentation Hub。页面将通用说明、API 文档、API 端点与 OpenAPI 规范、API 集成、调用配额和状态看板分别列出。使用者可以从 API 入门和最佳实践开始,再查看具体接口和集成资源;若自动化流程需要调用服务,应依照文档确认访问要求、配额和当前接口状态。
对安全团队来说,API 入口可用于将扫描结果接入内部分析流程,但自动化前需要明确哪些网址可以提交、结果如何保存及谁能够访问。将报告用于案例复盘时,应保留扫描标识、来源和时间信息,并注意每次分析的范围。接口使用方式和配额可能随服务调整,应以当前文档和账户页面显示的信息为准。
适用于可疑网页的初步分流
当用户或监控系统发现可疑 URL 时,安全人员可以先在本地记录线索来源,再判断是否适合提交到外部扫描服务。对于已经公开的恶意网址,搜索现有报告可能帮助快速了解此前观察到的页面行为;对于新出现的链接,则应评估扫描是否会使目标收到访问请求,以及报告是否会公开给其他用户。组织需要结合自己的事件响应流程和数据分类规则决定后续步骤。
网页扫描可以提供技术迹象,例如页面加载的域名、请求路径、跳转情况和页面内容快照。分析人员可将这些线索与邮件头、终端告警、域名注册信息和其他可信安全来源交叉检查。页面可能根据地理位置、访问时间、浏览器环境或是否登录而呈现不同内容,因此单次沙箱结果并非完整的行为画像。需要作出高影响判断时,应由具备权限的安全团队进一步核实。
提交前注意链接中的信息
URL 有时会包含邮箱地址、访问令牌、一次性验证参数、内部环境名称或尚未公开的项目标识。将这类链接提交到外部服务,可能把敏感线索暴露给服务提供方或公开报告的访问者。提交前应检查链接是否含有不应外传的内容;如果不确定,先咨询组织安全负责人,或使用组织批准的内部分析环境。
公开扫描列表也意味着结果可能被搜索或引用。用户应根据网站当前可用的可见性设置选择适当范围,并区分公开报告与私有或付费功能。urlscan.io 的首页和文档入口有助于了解产品功能,但具体数据保存、访问范围和账户能力应查看最新官方说明。不要把他人的公开扫描结果等同于自己有权访问或进一步测试目标系统。
总体来说,urlscan.io 将网页沙箱扫描、公开报告查询、Triage 和 API 文档汇集在一起,为网页安全分析提供初步线索。它适合安全人员调查可疑页面、查找已有观察并构建授权的分析流程。使用时应注意扫描可能触发对目标的访问、报告可见性和 URL 中的敏感参数,并把结果与其他证据结合判断。
让扫描结果服务事件响应
安全分析人员可以将扫描报告作为事件记录中的一个补充证据,结合原始邮件、终端告警、DNS 日志和用户反馈形成时间线。报告中观察到的跳转或外部请求可以提示后续检查方向,但应保留来源和采集时间,以便区分扫描时页面状态与事件发生时的实际状态。如果需要把报告交给其他团队,应说明哪些内容是直接观察到的,哪些只是基于当前线索形成的判断。
对于尚未确认是否恶意的网页,可以先利用现有公开报告和组织内部信誉系统进行初步比对,再决定是否需要进一步的动态分析。外部扫描不是每个事件都必须执行的步骤;当链接包含内部测试地址、受限访问参数或与客户业务相关的数据时,使用内部批准的工具可能更合适。把提交策略纳入响应流程,有助于在获取分析线索的同时控制数据外传风险。
平台的报告记录也可能被安全研究者、域名所有者或服务方用于了解某次扫描。提交后应遵循服务当前的公开规则,不要在报告中写入个人身份信息或案件机密。若出现误提交或希望限制信息传播,应根据服务提供的支持和隐私渠道处理,而不是重复提交内容以覆盖旧记录。