SUMSEC:安全研究、程序分析与Agent工程
以时间轴连接研究主题
首页按年份和日期列出文章,较早内容聚焦Java安全、Shiro、反序列化、代码审计与CodeQL等主题;近期记录扩展到AI Agent、Skills、评测、Harness和工具实践。分类导航有助于按领域进入,归档则适合沿时间回顾作者的研究脉络。站点还提供开源项目与资源入口,读者可以从文章中出现的名称继续查找对应仓库或说明。
安全研究涉及具体软件版本、配置和漏洞条件,时间信息尤其重要。旧文章记录的是作者发布时的环境和判断,不能直接代表当前产品状态。浏览者可以先阅读问题背景和分析思路,再通过厂商公告、项目仓库或权威漏洞资料核对现状。首页将技术笔记与工程实践并列,既能看到底层问题分析,也能找到作者在日常开发流程中的经验总结。
ShiroAttack2版本变化与Agent协作
《AI时代ShiroAttack2 5.x:修改了什么》讨论该项目从5.0到5.1.0期间的改动,文章以Shiro相关安全研究为背景,梳理工具命令行、Skill文件和AI Agent协作方式。正文指出,命令行将原有图形操作转为可以组合的命令,而面向Agent的技能说明把参数使用场景和执行边界写成机器可读的指引。文章还谈到技能文件如何借助frontmatter进行触发路由,并在正文中说明何时使用相应CLI能力。
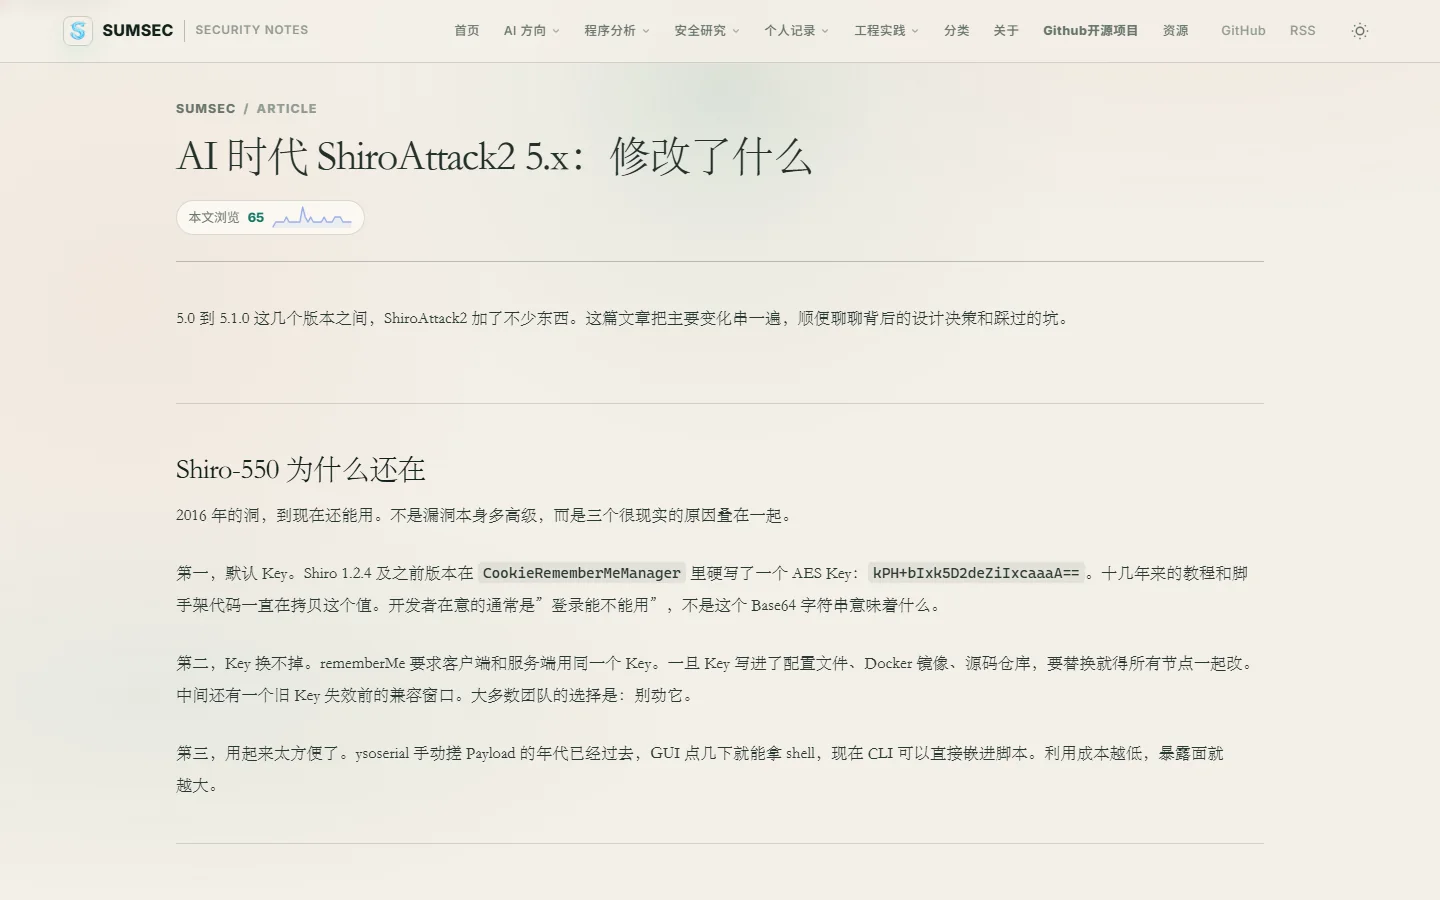
文章将CLI和Skill视作不同层次:前者是可被调用的程序接口,后者帮助Agent理解在什么场景使用接口、参数的作用以及执行结果可能意味着什么。技能描述可以帮助系统判断何时加载说明,正文则组织操作步骤和注意事项。这种结构能够减少重复翻查手册的成本,但实际效果仍取决于技能描述、工具接口和模型上下文是否准确匹配。
文中也回顾Shiro相关漏洞问题为何在实际系统中长期受到关注,包括历史默认配置、密钥管理和利用工具易用性等因素。文章属于版本与设计过程的技术讨论,不构成对任何未授权目标进行测试的许可。读者若研究安全工具,应在拥有明确授权的环境中使用,遵循项目说明和适用规则;对系统配置和漏洞状态的判断,应以当前维护者公告和受影响版本信息为准。
从代码分析到安全工具
SUMSEC的早期文章涉及CodeQL和程序分析,内容包括数据流、调用图、语法树、查询编写以及Java代码审计。代码分析工具能够协助研究者在大型代码库中定位数据流和危险调用,但分析结果需要结合源代码上下文判断。站点通过多篇笔记积累概念和实例,适合从基础术语开始逐步阅读,也适合作为查找特定分析主题的入口。
漏洞分析文章会围绕具体框架、组件或攻击面展开,例如Shiro、Spring、MongoDB表达式、Apache Spark和身份管理组件。文章标题常包含漏洞编号、技术类型或产品名称,标签也会重复标注Java、反序列化、RCE和CodeQL等词汇。用这些标题和标签检索,比从首页时间轴逐条翻找更快。实际复现或验证应严格限定在自有或明确授权的实验环境,避免对不相关系统发送测试流量。
随着Agent开发内容增加,站点关注点从单个漏洞或代码查询扩展到技能库、评测、执行轨迹、循环控制与工作流设计。相关文章讨论如何把人类已有的工具经验转化为结构化指引,怎样观察Agent修改带来的变化,以及如何通过评测改善可复现性。它们体现了安全研究与AI工程之间的交叉:不仅要让自动化工具完成任务,也需要理解它使用了哪些信息、做出了什么判断以及结果如何复核。
阅读与使用资源的建议
如果你关注网络安全,可以从安全研究和程序分析栏目开始,再根据框架名、漏洞类型或工具名查看相关记录。若你主要研究Agent工程,则可浏览AI方向和工程实践中的技能、评测与Harness文章。站点的GitHub开源项目与资源页面为进一步了解仓库和参考资料提供了入口,具体项目的维护状态、依赖、适用范围和版本兼容信息应以相应仓库为准。
SUMSEC的内容以作者技术笔记为主,优点是保留问题背景、推理过程和实践决策。不同文章的深度和年代并不相同,读者应留意页面日期,并将分析结论与当前版本资料对照。对于漏洞利用、网络配置和代码运行等具有实际影响的操作,先确认授权和环境隔离,再检查项目的安全说明。这样既能从站点获得研究线索,也能让后续验证保持在合适范围内。
适合哪些读者
正在学习Java安全、代码审计、静态分析或网络安全工具的读者,可以通过站点的早期文章了解基础概念和分析路线;已经从事Agent开发的人,则能从近期内容中看到如何将技能文件、CLI与评测工作流结合。希望跟进作者持续探索的访客可以订阅RSS或按归档阅读。安全领域变化较快,使用站点文章时应把它们作为技术讨论与问题索引,重要结论再回到项目、厂商及标准资料中核实。
SUMSEC的主要特点是把安全分析与现代软件工程实践放在同一条研究脉络中:早期内容深入漏洞、代码结构与静态分析,近期内容关注Agent技能、自动化和评测。ShiroAttack2文章展示了作者如何讨论工具演进以及供Agent使用的结构化说明。通过分类、标签、时间轴和资源入口,读者可以从一个问题进入更广泛的技术记录,并根据自身方向继续探索。