SANS Internet Storm Center:持续跟踪网络威胁观察与分析
首页汇集不同形式的安全信息
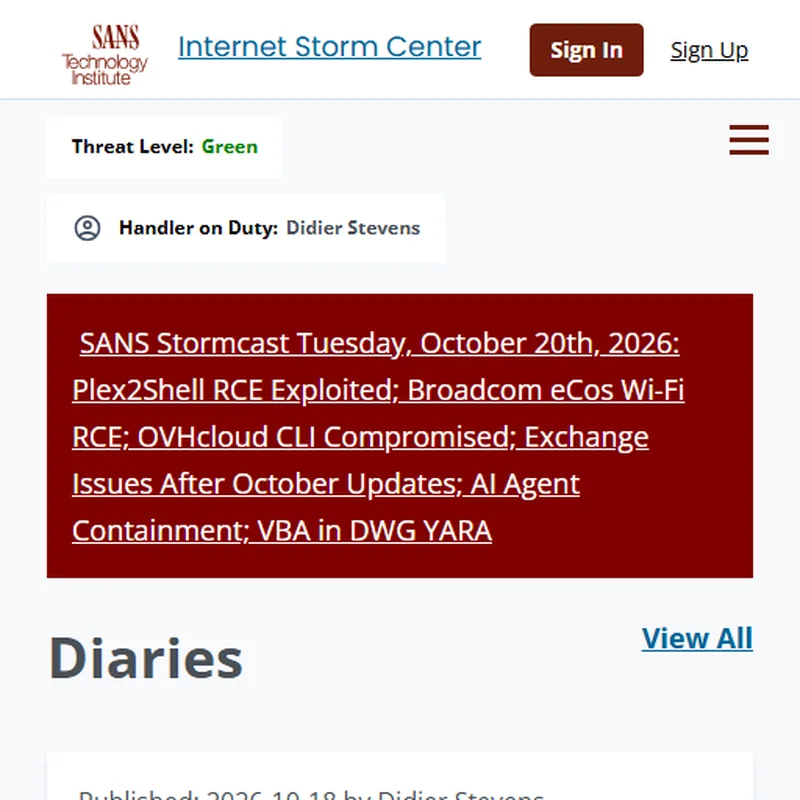
ISC 首页展示威胁等级及负责当值的 handler,并列出近期发布的日记和播客节目。Threat Level 提供一个概括性的态势提示;Stormcast 则以播客形式梳理近期安全新闻和事件,页面显示每期节目日期和主题。首页还给出日记列表的 View All 入口,读者可以从最新内容跳转到更完整的归档。
这些内容形式各有侧重:日记往往围绕某个样本、网络活动、恶意软件或防御观察展开;播客适合快速了解一段时期内的事件线索;威胁等级则是站点面向读者提供的摘要信号。读者可先根据主题和日期筛选,再进入原文核对作者的观察范围和技术细节。不同作者会讨论不同案例,不能把一篇日记中的局部观察理解成所有网络环境都存在同样风险。
Diary 归档支持按年份回看
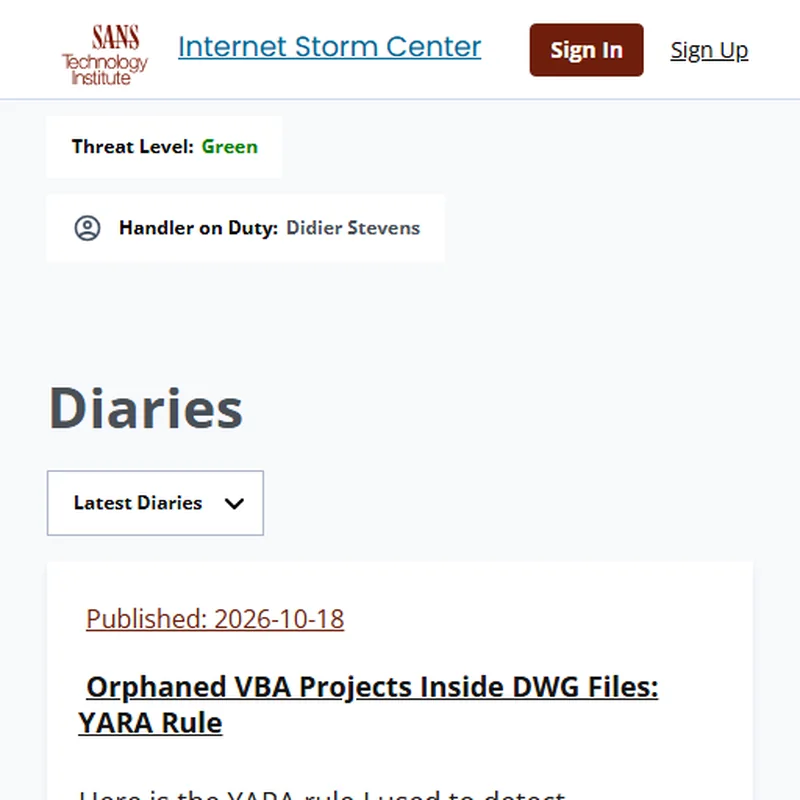
Diary archive 页面列出多个年份入口,从近期年份一直延伸到早期历史记录。归档中显示日记发布日期、标题及正文摘要或全文,便于读者从近期主题进入,也能回顾安全事件和分析方法随时间的变化。点击单篇日记可阅读作者对相关现象的具体说明;首页的最新条目和归档页共同构成了发现与追溯内容的基本路径。
例如,页面近期的一篇日记讨论了用于识别特定 AutoCAD DWG 文件中 VBA 项目的 YARA 规则,作者还介绍了规则测试结果。这类文章通常提供某个观察案例及相关技术材料,读者可以据此理解作者如何描述检测对象。但规则或样本示例只是具体文章中的材料,不应在未验证环境、数据来源和适用条件时直接作为生产检测结论。
适合持续学习和查找线索
如果你负责系统运维或安全响应,可以把 ISC 日记作为公开信息源之一,用主题词、作者和发布日期定位关注内容,再与自身日志、资产情况及供应商公告交叉核对。研究者可以通过归档检索过往分析和安全议题;普通技术读者则能从播客或短篇日记中了解网络安全讨论的实际案例。站点提供的文章具有作者视角和具体上下文,阅读时应注意其发布日期,旧条目中的建议可能需要结合当前软件版本和威胁变化重新判断。
ISC 页面有注册和登录入口,但首页及归档中展示的公开日记与播客可直接浏览。网站还提供开发者 API 入口,表明部分数据支持程序化获取;若要使用 API,应按网站当前文档理解接口用途和调用方式。本文只根据公开页面介绍其可见内容,不将其描述为威胁情报平台或自动防御产品,也不推断未展示的付费、服务或数据覆盖范围。
使用公开分析时的判断边界
安全日记记录的是特定作者、样本或观察时点下的信息。判断某条线索是否适用于自己的组织,应核对文章涉及的文件类型、网络协议、软件版本和环境条件,并通过内部资产和日志验证。对于 YARA 规则、脚本片段或其他技术示例,先在授权且隔离的环境中检查其匹配范围,避免只凭标题或单次扫描结果采取影响业务的操作。涉及漏洞修复时,还应回到厂商公告和正式更新渠道确认版本。
威胁等级适合快速了解网站当前呈现的概括态势,但不能代替针对本地网络的风险评估。播客适合获取主题线索,深入处置仍应阅读关联资料。Diary 归档则帮助按时间发现文章,但历史经验不必然对应今天的威胁。将这些内容与自身的监控、变更记录和供应商信息结合,能更稳妥地把公开分析转化为排查问题的起点。
总的来说,SANS Internet Storm Center 把网络安全日记、播客、威胁等级和历史归档集中在一个公开网站中。它特别适合希望持续阅读安全观察和案例分析的技术读者。通过首页快速发现主题,再利用归档查找上下文,并结合当前官方资料验证具体处置,可以更有效地使用这些公开信息。
将阅读路径融入日常跟踪
读者可以先在首页查看新近主题,再打开日记归档选择年份,找到相关作者或事件的连续记录。关注某个长期议题时,订阅 feed 有助于减少手动回访;收听播客则适合在有限时间里先掌握事件脉络。无论选择哪种入口,保留原始文章链接和发布时间都有助于日后复核。站内内容更新频率和主题会随社区观察变化,因此不必将单篇文章当作完整的行业态势总结。
当日记涉及攻击基础设施、恶意样本或防护规则时,文章中的指标可能随时间失效,也可能仅对作者观察到的样本成立。安全团队应将其作为调查线索,结合日志、威胁狩猎流程和正式厂商信息确认。对于没有实际处置职责的普通读者,阅读公开分析、理解风险提示即可,不需要下载或运行文中提到的可疑文件。