OpenSSF:开源软件安全项目与实践社区
以协作改善开源安全
开源软件广泛应用于产品、基础设施和开发流程中,维护者和使用者共同承担安全责任。OpenSSF 通过技术项目和社区协作推动安全工具、实践和培训资源的建设。它并不是某一个单独的安全产品,而是汇集多种项目与工作方向的基金会社区。访问者可以从项目目录开始,按自己关注的安全问题寻找具体工具或指导材料。
社区项目覆盖的对象和成熟度并不完全相同。有些项目提供可直接采用的软件,有些项目发布指南或规范,还有些围绕研究、协作和培训开展工作。评估时应查看具体项目的维护状态、支持范围、贡献方式和使用说明。OpenSSF 中出现的项目并不自动代表其对任何组织环境都适用,也不能代替部署方自己的威胁评估和安全审查。
项目目录与主题分类
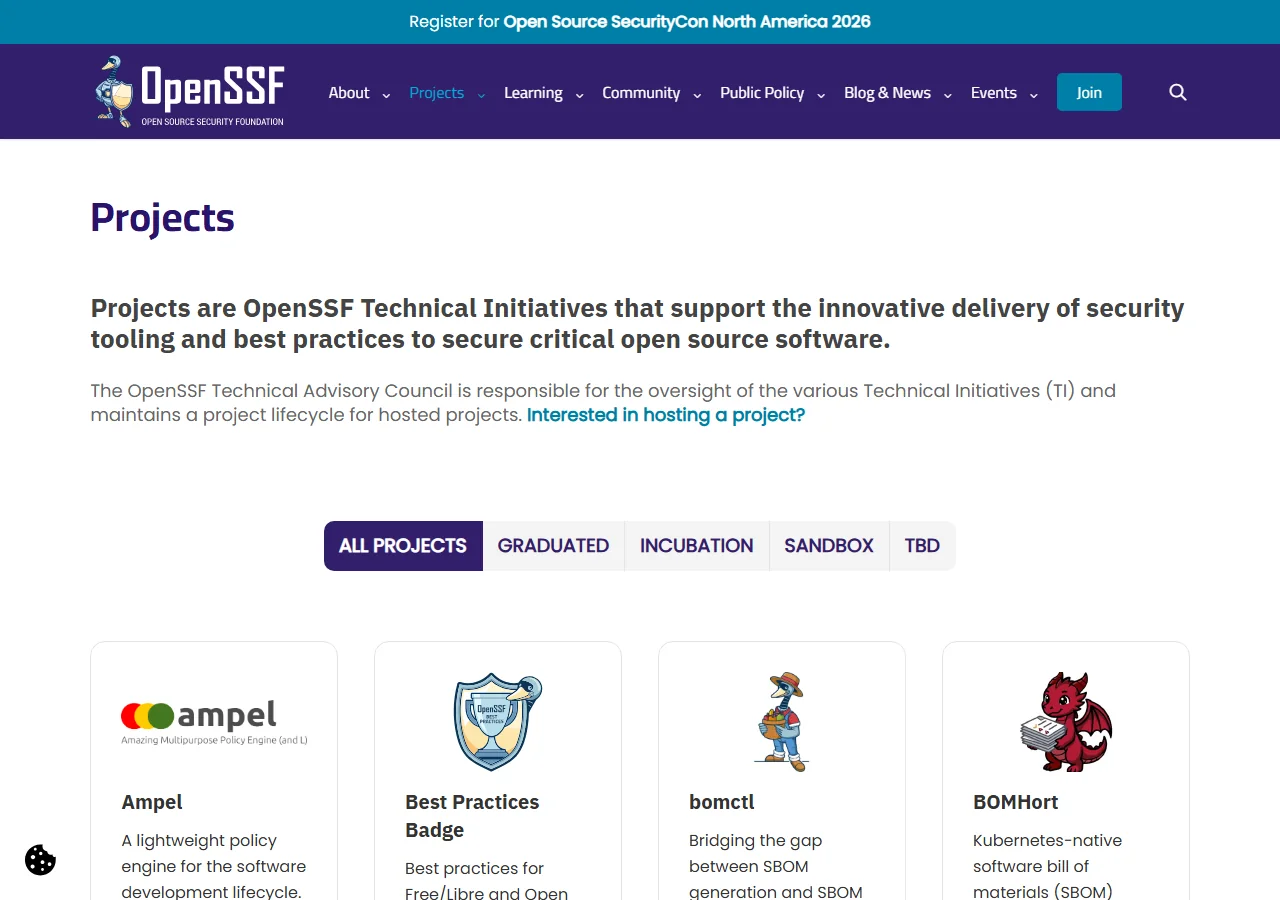
OpenSSF Projects 页面将技术计划和项目按主题整理,包含 AI/ML 安全、合规、开发者最佳实践、模糊测试、仓库安全、SBOM 工具、软件供应链和漏洞披露等方向。分类有助于读者从需要解决的问题切入,而不是面对大量项目名称逐个搜索。例如,维护者可以查看项目安全实践,安全团队可以关注代码仓库和供应链相关工具,组织则可以了解漏洞披露流程与合规资源。
项目目录更适合作为导航和发现入口。具体项目的目标、版本、安装方式和支持承诺需要在各自的官方页面确认。软件工具可能需要额外配置、权限或基础设施;指南则需要结合团队规模、行业要求和现有流程采用。读者可以先阅读项目说明,再从小范围试用开始,评估效果、维护负担和与现有工具的兼容性。
开发者最佳实践
OpenSSF 提供面向开发者的最佳实践和学习内容,帮助软件项目理解如何改进安全维护流程。开源维护者可以借助这些材料检查依赖更新、访问控制、发布流程、漏洞报告和项目沟通渠道。安全实践通常需要持续维护,不能仅靠填写一次清单完成。小型项目可以从基础步骤开始,例如指定安全联系入口、启用多因素认证并记录发布责任;较大的项目则需要更系统的构建和审查机制。
对于使用开源组件的组织,开发者实践也能帮助供应链管理。采购和安全团队可以与维护者合作,了解组件来源、版本、依赖和更新方式,再决定如何监测风险。OpenSSF 提供的资源不一定覆盖组织的全部合规义务或行业标准,因此应把它们作为参考,并结合内部控制和适用法规进行映射。
软件供应链与 SBOM
软件供应链安全涉及源代码、构建系统、依赖包、发布工件和部署环境等多个环节。SBOM(软件物料清单)工具能够帮助团队记录软件组件及其关系,支持依赖追踪和漏洞影响分析。OpenSSF 将 SBOM 与软件供应链列为项目主题,访问者可以从目录中寻找相关工具和指导。实际使用时应明确生成清单的范围、格式、更新机制和数据质量。
SBOM 本身不能证明软件安全,也不会自动修复漏洞。它提供的是组件信息,后续仍需要将组件版本与漏洞数据库、维护状态和组织策略结合起来。团队应确定谁负责更新依赖、如何评估上游修复、怎样发布更新,以及无法及时修复时如何缓解风险。对关键系统,可以通过持续集成和自动化检查减少遗漏,但需防止误报造成警报疲劳。
漏洞披露和安全响应
漏洞披露主题帮助软件项目建立研究者、维护者和用户之间的报告与修复沟通流程。公开的安全联系渠道、响应政策和处理时间预期可以降低报告者无处提交问题的风险,也帮助维护者协调修复和发布信息。具体项目应清楚说明适用范围、加密联系方式或其他安全提交方式,以及问题修复前如何保护细节。
组织使用开源组件时,也要建立自己的漏洞响应流程。发现依赖漏洞后,需要确定受影响版本、评估实际使用情况、安排升级或临时缓解,并记录决策。公开披露信息应与上游项目协调,避免在修复发布前扩散可直接利用的敏感细节。OpenSSF 的社区资源能够提供参考,但响应责任仍由组件维护团队和使用组织共同承担。
培训与社区参与
OpenSSF 网站提供课程、指南、技术分享和工作组入口,适合希望提升团队安全知识或参与开源安全工作的读者。培训可以帮助开发者理解威胁建模、依赖管理和漏洞报告的基本做法;社区讨论则让维护者和使用者交流工具、实践与项目需求。参加之前,可以查看活动内容、目标人群和材料是否持续更新。
社区参与方式包括使用或贡献项目、参与工作组、提交问题和分享经验。开源协作需要尊重项目治理规则、代码审查流程和行为准则。企业团队也可以通过资助、贡献工程时间或提供测试反馈支持社区,但应在组织内部明确知识产权和安全披露要求。开放协作不能保证每个项目都能持续维护,参与者应关注项目的人员和资源状况。
适合哪些读者
OpenSSF 适合开源软件维护者、开发工程师、产品安全和供应链团队、漏洞响应人员,以及关注开源生态的研究者。它的价值在于集中发现多种项目和实践资料,使读者能够从安全问题出发寻找进一步的工具或合作社区。由于网站覆盖主题广泛,初次访问时可以先选择一个具体目标,例如改善仓库安全、制定漏洞披露流程或梳理第三方依赖,再进入相应项目页面。
在将资源纳入工作流程前,建议核实项目的当前状态、适用平台、维护计划和安全说明,并在非生产环境试用。开源安全是一项持续工作,工具、标准和攻击方式都会发展。OpenSSF 提供了社区化的项目入口与学习材料,但最终效果取决于团队能否持续维护、正确配置并将安全责任落实到日常开发和运营中。