ModHeader:浏览器 HTTP 头部调试扩展
它适合解决什么问题
调试网站时,有时需要临时改变浏览器发送的请求信息,或检查服务器返回的响应头。ModHeader 把这些操作集中在浏览器扩展弹窗中,让开发者能够快速添加一条规则、启用或暂停规则,并观察页面请求的变化。这样可以在不直接修改应用源代码的情况下,测试某个头部设置是否会影响页面行为。
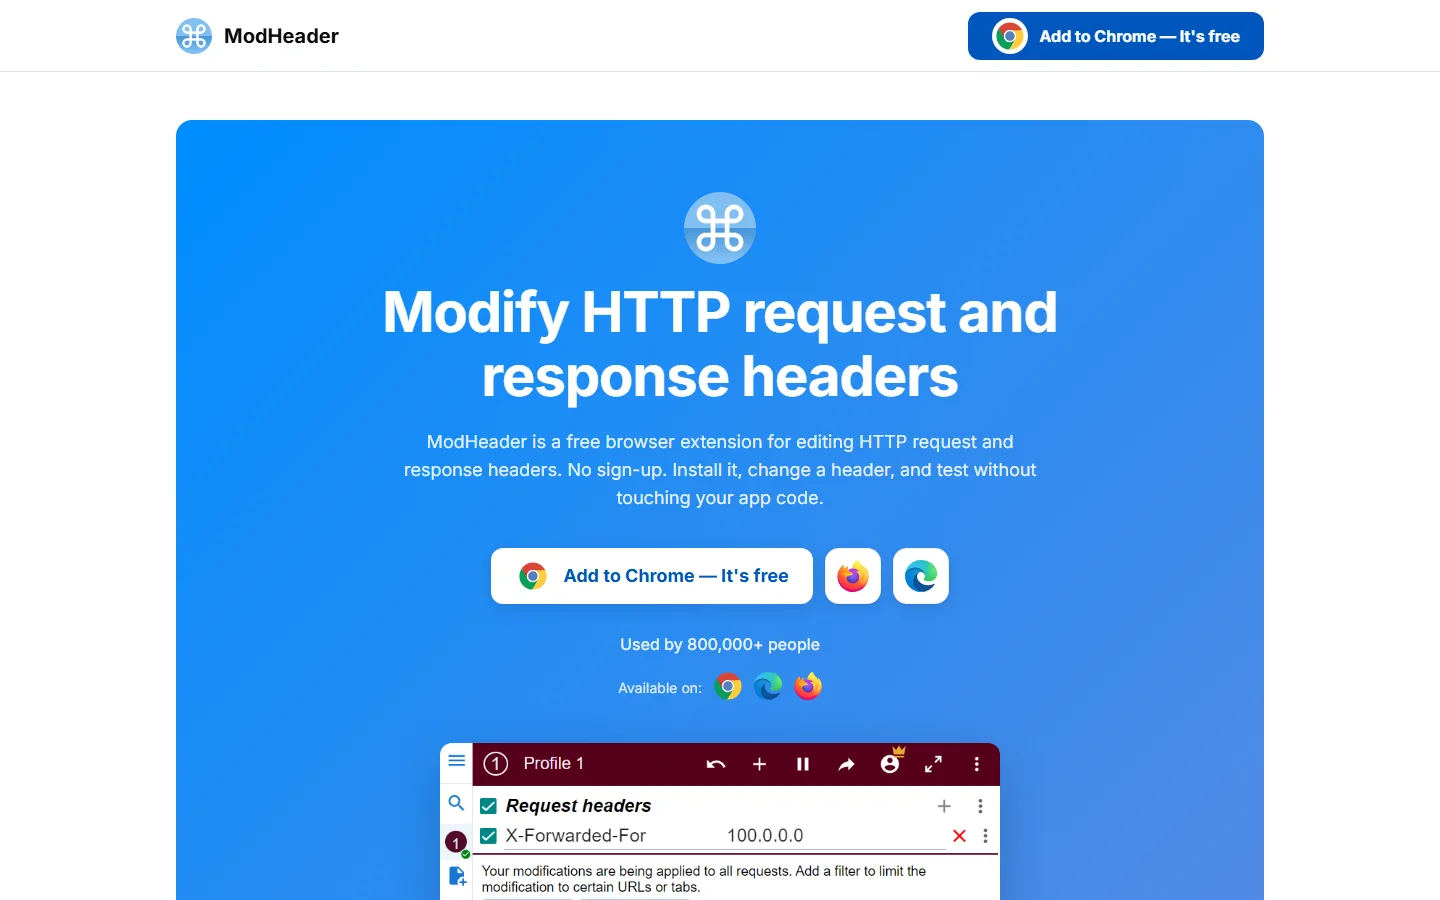
官网列出的典型用途包括编辑请求头和响应头、调整 Cookie 与 Set-Cookie、启停规则、按 URL 或标签页过滤,以及草拟和测试 Content-Security-Policy 响应头。它还支持为不同项目或环境保存多个配置档案,并可导出或导入档案,便于在测试环境间切换或与团队共享配置。
怎样添加一条规则
网站的公开使用说明以请求头为例:打开扩展弹窗,输入头部名称和值,然后保持规则启用。匹配到的请求会应用这项修改。对于常见开发场景,可以用它临时检查自定义请求头、功能开关或授权头在浏览器请求中的表现;响应头规则则可用于测试浏览器如何处理服务端返回的策略或缓存信息。
规则筛选是这个扩展的重要组成部分。开发者可以把设置限定到匹配的网址、当前标签页、窗口或资源类型,避免测试规则意外影响其他页面。测试结束后,可以暂停或关闭相应配置;需要重复使用时,再保存成独立档案。按项目或环境拆分配置,也比把所有修改长期留在一个全局规则里更容易检查。
请求头、响应头与 Cookie
ModHeader 支持分别处理请求侧和响应侧信息。请求头会随浏览器发出的请求发送给网站,响应头则由网站返回;扩展还介绍了 Cookie 和 Set-Cookie 的编辑选项。页面举出的案例包括 Authorization、X-Forwarded-For 和 Content-Security-Policy。使用者可以借此在本机浏览器中复现开发问题、验证客户端对响应策略的反应,或确认某项头部配置是否与当前页面请求相关。
这些功能会改变浏览器与网站之间实际交换的信息,因此它更适合作为有明确范围的调试工具。添加规则前先确认匹配条件,测试时优先使用开发或测试站点;不要把真实账号令牌、会话 Cookie 或其他敏感值放进不需要的配置档案。若要分享配置,应检查档案里是否包含只适用于个人或受保护环境的数据。规则关闭后也应复查仍然启用的项目,避免后续打开其他网站时意外带入测试设置。
配置档案与 CSP 测试
网站介绍的多配置档案功能,可以按项目、环境或测试目标保存不同规则。用户可切换档案,并导出或导入配置。对经常在本地、测试环境和生产环境之间切换的开发者来说,分开的配置有助于快速回到相应的测试状态,也让临时修改更容易追踪。
针对内容安全策略,ModHeader 提供编辑和测试 CSP 响应头的流程。开发者可以在扩展里起草策略、在目标页面试用,再把确认后的设置复制到生产配置中。它的定位是帮助调试和验证浏览器行为;最终策略仍应由项目维护者结合实际资源来源、应用结构和安全要求审查,不应将临时测试值直接当作正式配置。
浏览器支持与开始使用
官网主页列出 Chrome、Firefox 和 Edge 的扩展入口,并说明免费使用且无需注册。要开始使用,访客可从官网进入自己所用浏览器的官方扩展商店查看详情,再按项目需要设置规则。
ModHeader 适合前端、后端、测试和运维人员在受控环境下排查头部相关问题。它把请求信息修改、过滤和配置切换放到浏览器里,使用门槛比为一次实验改动服务代码更低。对不需要修改 HTTP 头部的普通浏览者而言,扩展的主要价值有限;对需要复现客户端请求、测试响应策略或管理多组调试规则的开发者来说,它提供了一个集中、可随时开关的工作界面。
一个简洁的调试流程
可以先在扩展中为当前项目建立单独档案,再添加一条只匹配测试网址的规则。启用规则后重新加载页面,观察浏览器开发者工具中的请求与响应,确认修改是否按预期出现;验证完成后关闭规则,或切换到另一组档案。若要测试内容安全策略,可以逐项调整响应头并查看浏览器对资源的处理结果,最后再把经过项目审查的设置写回应用配置。把临时实验限制在特定网址和标签页,有助于减少对其他浏览任务的影响,也让同事更容易根据相同档案复现问题。
使用时应区分浏览器扩展中的临时规则与服务器的正式设置。扩展适合验证客户端看到的 HTTP 行为,不能代替服务器配置管理、权限审计或完整的安全测试。对于团队共享的配置,先删除个人令牌、Cookie 和内部环境地址,再导出或发送给其他人。