MITRE ATT&CK:把真实网络对手行为整理成可检索知识库
矩阵把行为按战术和技术组织
MITRE ATT&CK 首页展示 Enterprise 矩阵,将对手行为划分为多个战术阶段,并在每个阶段列出关联技术及子技术。导航还提供 Mobile 和 ICS 等矩阵,分别帮助读者浏览不同平台场景中的行为知识。这样的结构让安全人员能够从“对手试图达到什么目的”进一步定位“可能采用什么具体行为”,并把抽象威胁拆成可以讨论和映射的条目。
矩阵不是一个按时间顺序必然发生的攻击脚本。现实事件可能跳过某些阶段、重复某类行为,或将多个技术组合使用。读者应将其作为分类和沟通框架:先确定关注的平台和战术,再查看技术条目的定义、已知案例及防御信息。网站还提供 FAQ、术语、贡献和博客入口,便于进一步理解知识库的使用方式及维护背景。
技术页面连接定义、案例与检测
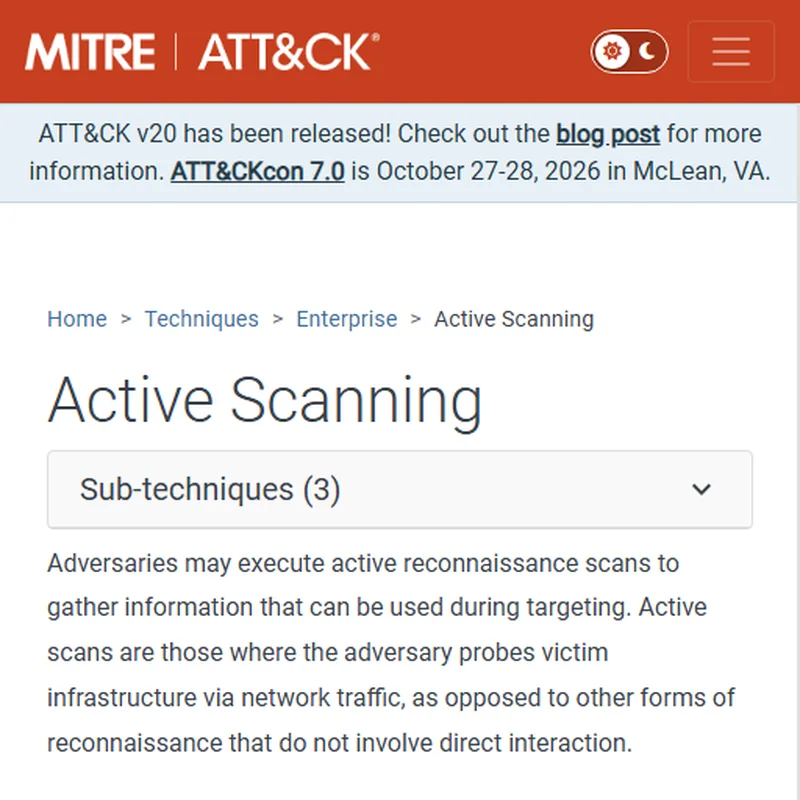
以 T1595 Active Scanning(主动扫描)为例,该条目归属于 Reconnaissance(侦察)战术。页面解释攻击者可能通过网络流量主动探测目标基础设施,以收集后续目标选择所需的信息,并列出多个子技术。页面还包括过程示例、防御考量、检测策略和参考资料,读者可以从单一技术编号进入较完整的分析结构。
T1595 页面说明,不同扫描方式可能用于收集不同信息,也可能利用 ICMP 等网络协议的常见功能。页面列举公开报告中的行为案例,并给出检测网络数据、观察异常通信模式等分析方向。防御部分则解释这类侦察活动的限制:主动扫描发生在组织边界之外时,内部控制未必能够直接阻止;降低公开暴露的信息及敏感度,可能比单纯依赖边界检测更重要。
这些内容描述的是行为类别和防守思路,不是特定组织正在遭受攻击的证据。某条技术出现在知识库中,也不意味着所有攻击者都会使用它。读者需要结合本地日志、资产暴露情况和事件上下文,判断哪些检测策略适合自己的网络。
可用于威胁建模和防御规划
安全团队可把 ATT&CK 用作结构化讨论的共同词汇。例如,在梳理一次事件时,可以把观察到的行为映射到相关技术,检查现有监测手段是否能够发现关键活动;在制定演练方案时,也可以挑选适合组织环境的技术类别,明确演练关注点和预期防御结果。这样能够把“加强安全能力”转化为更具体的问题,例如某类网络侦察是否可见、告警是否关联到实际资产、响应流程能否及时核实异常。
对于风险评估,ATT&CK 可以帮助组织围绕对手行为建立场景,而不是只按产品功能或漏洞编号整理清单。平台矩阵和技术页提供了分类基础,安全负责人可以据此对照现有控制与监测覆盖情况,并记录尚未解决的差距。它本身不替组织设定风险等级,也不会自动判断某个技术是否适用于特定业务;组织仍需结合威胁模型、资产类型、网络架构和业务影响进行判断。
阅读时注意适用范围与版本
技术页面展示的案例、缓解措施和检测策略可能随知识库维护而更新。引用某条技术时,保留编号、页面链接和版本信息有利于复核;若将资料用于培训、报告或规则开发,应再次确认页面当前内容及其引用来源。不同平台矩阵之间也有差异,不能把一个环境中总结的技术描述直接套用于其他平台。
ATT&CK 的价值在于把分散的公开观察和防御知识整理成可检索体系。它适合安全团队建立共同语言、探索威胁行为和规划防御验证,但不等同于实时威胁情报、漏洞库或自动防护工具。将条目内容与组织自己的资产、日志、检测规则和响应流程结合,才能形成可执行的防御改进。
总体而言,MITRE ATT&CK 提供了按战术和技术浏览的公开攻防知识框架。读者可以从矩阵快速定位行为类别,再进入技术页阅读定义、案例和检测建议。作为研究、沟通和规划工具,它帮助团队更系统地描述对手行为;具体风险和处置结论仍须依据自身环境与当前证据作出。
结合实际数据验证技术映射
开展映射时,可以先记录每个判断对应的日志、样本或事件证据,再标注相关 ATT&CK 技术编号。若某项行为只是推测,应与已观察行为分开注明;不同团队也可对同一事件使用不同细节层级的映射。将依据和不确定点一并记录,能够让后续复盘者理解分类理由,并在知识库或事件资料更新时修订判断。
网站还提供与贡献和项目更新有关的入口,说明知识库会随着社区观察和维护工作持续演进。企业在内部引用 ATT&CK 时,宜保存页面来源及访问日期,并核对所用技术的当前定义、子技术和防御信息。如此可避免培训材料或检测规则长期沿用过时描述。