离别歌:代码审计与开源安全研究记录
站点内容与导航
首页将作者简介、主题文章和项目入口放在同一页面,访问者可以直接看到近期安全与生活类内容。文章列表显示发布日期、主题分类和阅读信息,帮助读者按问题类型选择阅读内容。项目页面和代码审计入口为技术文章提供延伸路径,归档内容则保留不同年份的记录。对于长期关注某类漏洞或工具的人,按主题浏览能够更快找到相关写作。
站点题材包括漏洞原理分析、开源项目安全问题、竞赛 writeup 和工具使用体验。不同文章的目的与适用范围并不相同:有些面向安全研究,有些记录比赛题目,也有些以作者的个人项目为案例。读者在阅读时可以先确认文章所描述的组件、版本、场景和测试边界,再判断它与自己的工作是否相关。涉及漏洞的内容应在获授权的实验环境中学习和复现。
代码安全工具体验记录
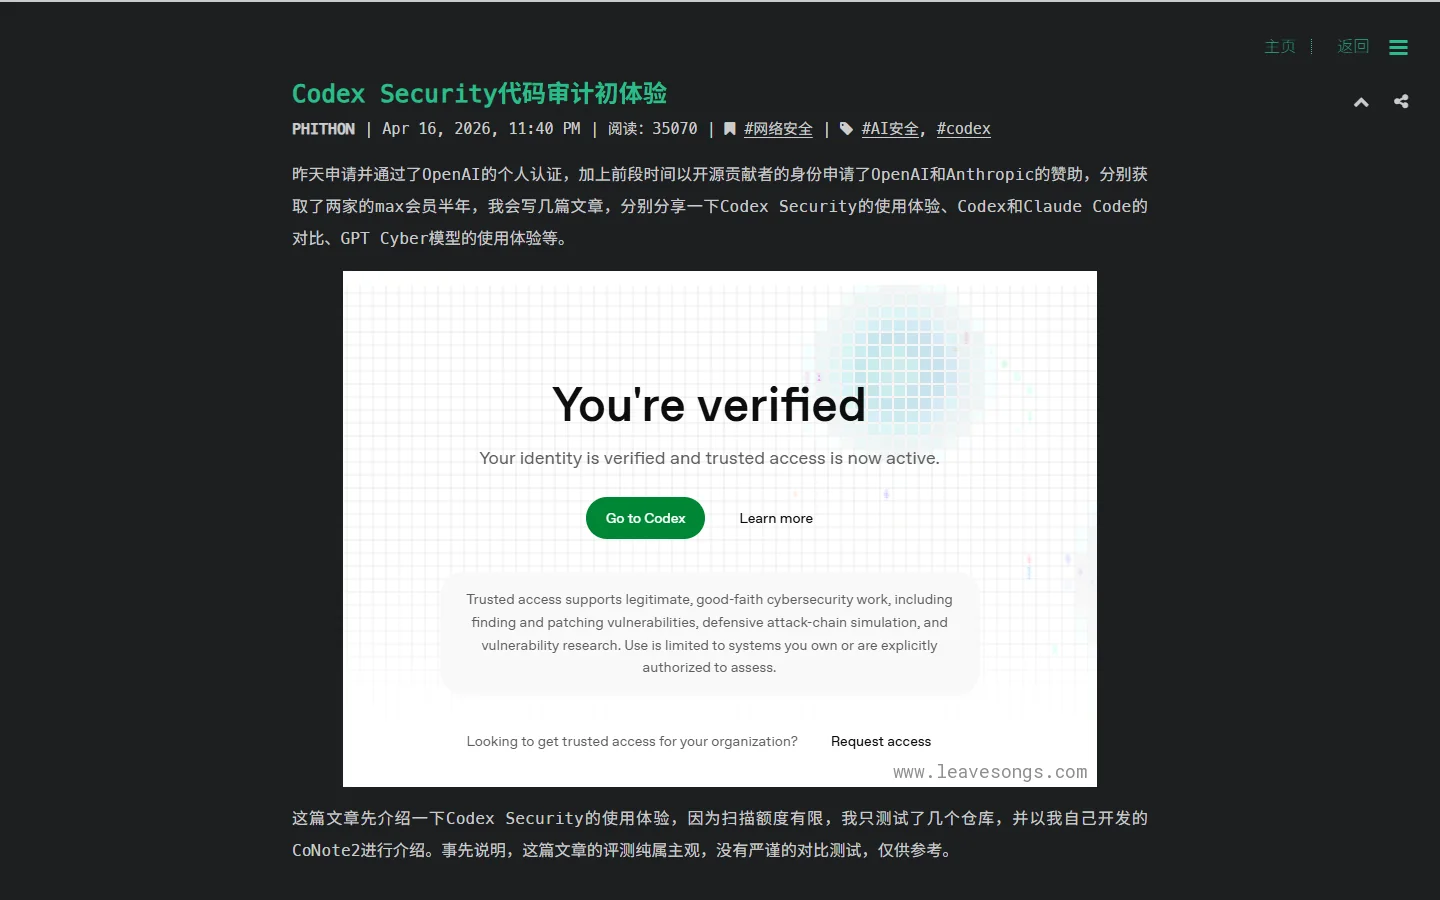
《Codex Security代码审计初体验》是站点近期发布的一篇工具体验文章。作者说明文章以有限的仓库测试为基础,并明确表示评测属于主观体验,未进行严谨的对比测试。正文介绍工具界面中的扫描任务列表和创建流程,也描述创建任务时可提供关注的漏洞类型、项目背景等上下文。这些页面信息展示了文章的观察范围,不代表系统能够发现所有安全问题,也不能据此推断工具在所有项目中的效果。
从这类体验文章中,读者可以了解安全审查工作流可能涉及的步骤:选择受控的代码仓库、设定分析关注点、查看任务结果并对发现进行人工核实。实际使用自动化审计工具时,还要考虑仓库访问权限、代码敏感性、误报漏报、依赖关系和修复验证。任何扫描结果都需要结合程序逻辑、运行环境和测试证据判断,不能把一次工具运行当作完整的安全保证。
漏洞研究与案例文章
首页列出的文章涉及 React、H2 Database、SnakeYAML、Jenkins、Django 等软件或框架相关的安全主题,也有 CTF writeup 和项目安全实践。这些内容以具体组件、漏洞类型或题目背景展开,能帮助读者发现进一步学习的关键词。阅读组件漏洞分析时,可先确认受影响版本和修复状态,再查阅维护者公告、补丁记录及安全数据库。旧文章记录的利用方式和环境条件可能已经改变,不应直接应用到未经授权的系统。
CTF writeup 通常重现比赛环境中的解题路径,价值在于展示问题分析、工具验证和思路分解。真实生产环境的安全评估则有不同的授权、业务和数据边界。站点同时保留防护经验和代码审计主题,读者可以从发现问题的案例进一步思考安全编码、输入校验、依赖管理和补丁响应等方向。对于开发团队,最可靠的做法仍是结合项目代码、威胁模型和测试流程形成闭环。
从公开项目延伸阅读
离别歌还提供项目和代码审计入口,博客文章与开源项目之间可以形成互相补充的阅读路径。若文章讨论某个工具或作者维护的项目,访问者可以从对应项目页面查看说明、版本与代码;若文章分析第三方组件,则应转向该组件的官方发布渠道核对信息。项目页面反映的是其公开资料,具体维护状态与功能范围应以目标仓库的当前内容为准。
适合怎样使用本站
学习应用安全的人可以从漏洞分析和代码审计文章建立主题清单,再通过官方公告确认版本与修复情况;参加安全竞赛的人可以查看 writeup,了解某类题目的分析方法;软件开发者则可参考防护和依赖安全讨论,审视自己的代码与更新流程。网站按栏目和归档组织内容,便于从近期文章进入,也适合通过具体漏洞名称查找旧记录。
总体而言,离别歌是一处长期维护的中文安全技术博客,重点在代码审计、开源安全研究和具体案例记录。作者会在部分文章中标注测试范围与主观看法,提醒读者区分体验结论和完整评估。把文章作为研究入口时,应将其与组件官方公告、补丁及独立验证结合,并始终在明确授权的范围内开展安全测试。
关注信息的时效性
漏洞研究与工具评测都具有明显的时间背景。读者可以记录文章所述的软件版本、测试日期和作者的验证范围,再查看项目维护者发布的更新,确认修复是否已经提供、接口是否变化。通过这种方式,博客记录能帮助建立问题脉络,同时避免把历史观察误当成当前状态。将结论放回来源和环境中理解,是阅读安全技术内容的重要习惯。