Hono Docs:查阅 Hono Web 框架的快速开始与 Bearer 认证中间件用法
首页说明的定位
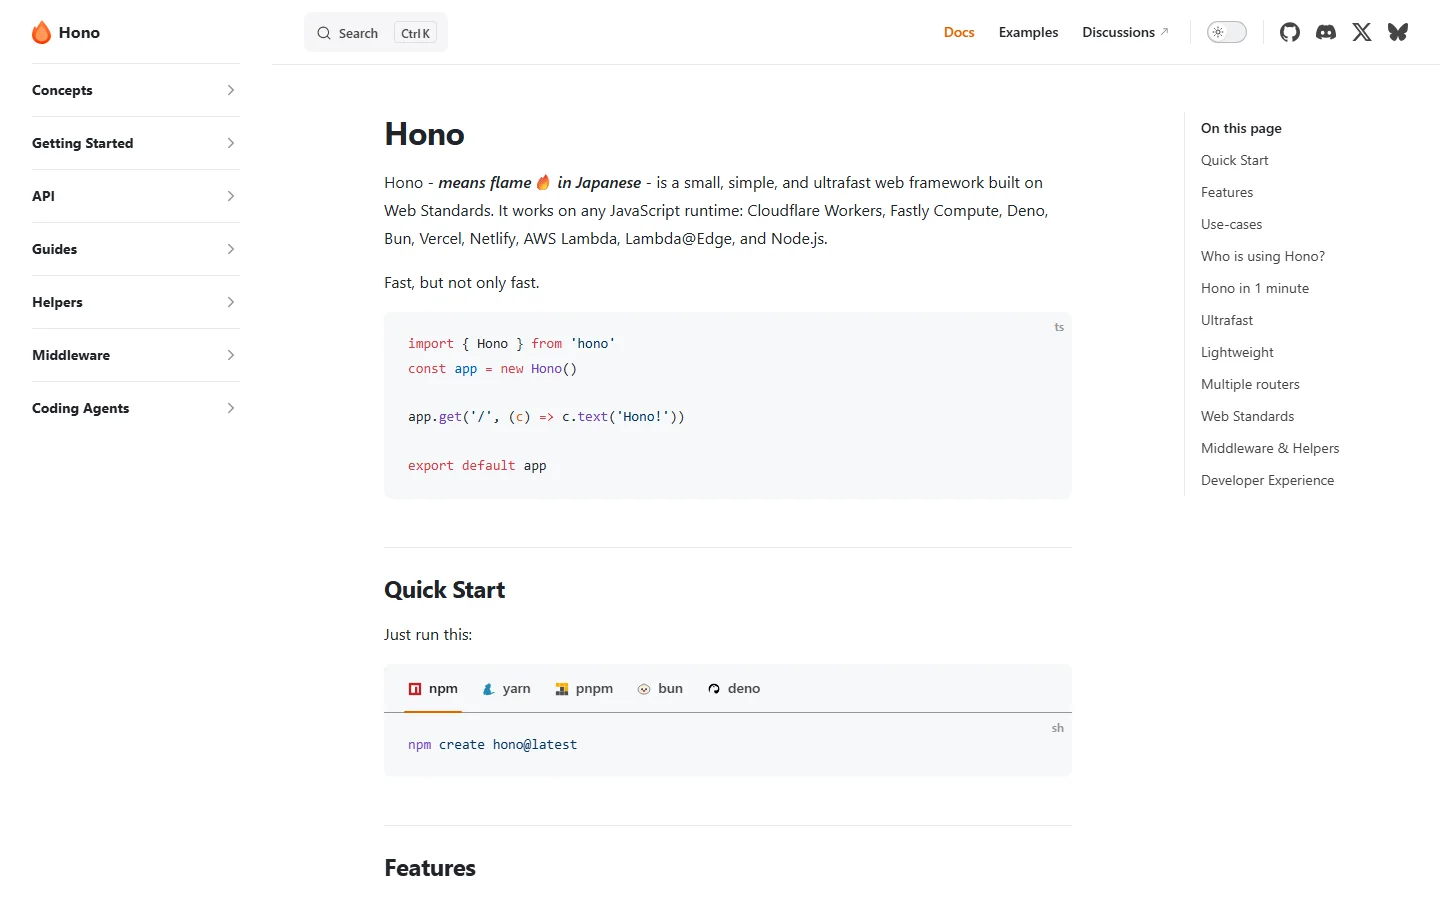
首页写明,Hono 在日语里意为“火焰”,是一个基于 Web 标准构建的小型、简单、超快的 Web 框架。页面列出的运行环境包括 Cloudflare Workers、Fastly Compute、Deno、Bun、Vercel、Netlify、AWS Lambda、Lambda@Edge 和 Node.js,并强调同一份代码可以在这些平台上运行。
快速开始部分提供 npm、yarn、pnpm、bun、deno 五个标签页,都指向同一条命令 npm create hono@latest。特性列表中写明,hono/tiny 预设体积小于 14kB,框架没有依赖,只使用 Web 标准 API。
中间件的查阅方式
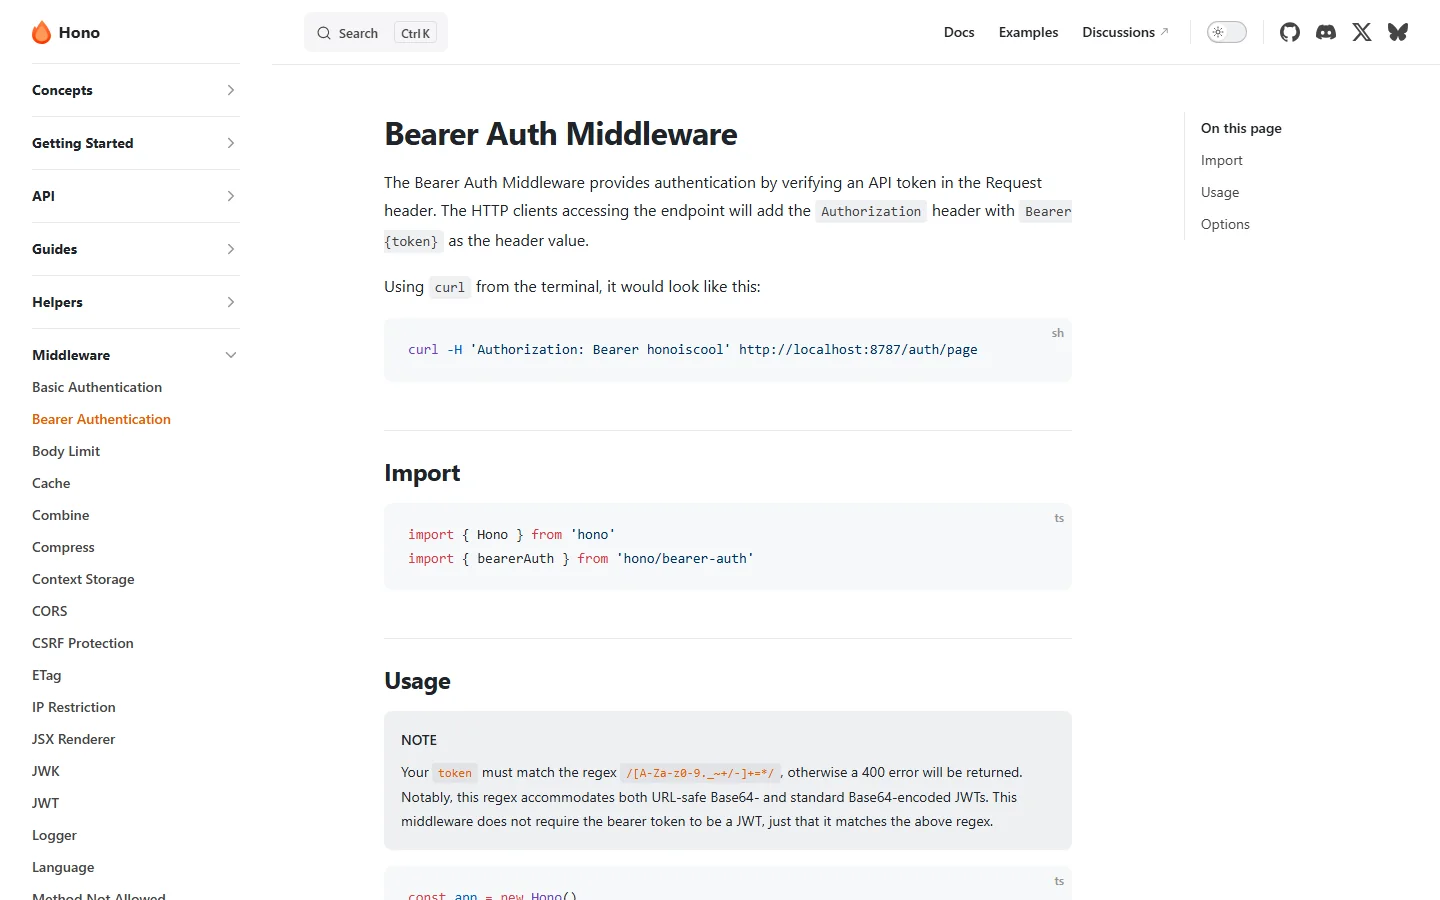
左侧 Middleware 分类下列出 Basic Authentication、Bearer Authentication、CORS、CSRF Protection、JWT、Logger、Compress 等条目,每个条目对应一页。页面结构统一:先用一两句话说明中间件的作用,再给出导入方式、用法和选项(Options)。
以 Bearer Authentication 为例,页面说明该中间件通过请求头 Authorization: Bearer {token} 校验 API 令牌,并给出用 curl 访问受保护接口的命令。导入时从 hono/bearer-auth 引入 bearerAuth,用 app.use('/api/*', bearerAuth({ token })) 可以保护整个路径;只保护某个路由和请求方法时,则把它作为该路由的处理参数传入。
令牌格式的限制
页面的 NOTE 写明,令牌必须匹配 /[A-Za-z0-9._~+/-]+=*/ 这一格式,否则服务器返回 400 错误。中间件不要求令牌必须是 JWT,只要符合该格式即可,URL 安全的 Base64 和标准 Base64 编码的 JWT 都能通过。
多令牌与分权限示例
页面还给出两个示例。第一个只保护 /api/* 路径,通过 token 参数传入单个令牌。第二个按请求方法区分:GET 请求接受读取令牌或读写令牌,POST、PUT、PATCH、DELETE 请求只接受读写令牌。token 选项可以是单个字符串,也可以是字符串数组。
适合谁查阅
Hono 文档适合在上述运行环境中编写 HTTP 服务的开发者。Concepts 和 Getting Started 适合先建立框架的基本概念,编写代码时可以直接在左侧菜单中找到对应的中间件或 API 页面。