GreyNoise:面向网络边缘的实时威胁情报
关注互联网边缘的活动
连接互联网的设备和服务会持续接收来自外部的扫描、探测和访问流量。安全团队需要判断这些活动是普遍的背景噪声,还是与特定攻击或漏洞利用有关。GreyNoise 将网络边缘流量作为观察对象,通过威胁情报帮助分析人员了解活动特征,并为后续调查提供线索。
首页把平台与漏洞利用、边缘盲点及安全响应联系起来,并列出检测、受感染设备发现和关键告警调查等使用方向。它的定位是服务于安全运营和威胁分析工作,而不是提供通用的流量监控仪表盘。对于需要处理大量外部告警的团队,区分常见扫描与需要优先关注的活动,有助于把分析精力放在更具体的风险问题上。
围绕 IP 和 CVE 开展调查
GreyNoise Platform 页面说明用户可以调查 IP 或 CVE,并把情报转化为自动化行动。IP 地址可以作为网络活动调查的线索;CVE 则指向已公开披露的漏洞编号。安全人员可以围绕这些对象查看与互联网边缘活动有关的信息,再结合组织自身的设备清单、漏洞管理记录和事件上下文进一步核实。
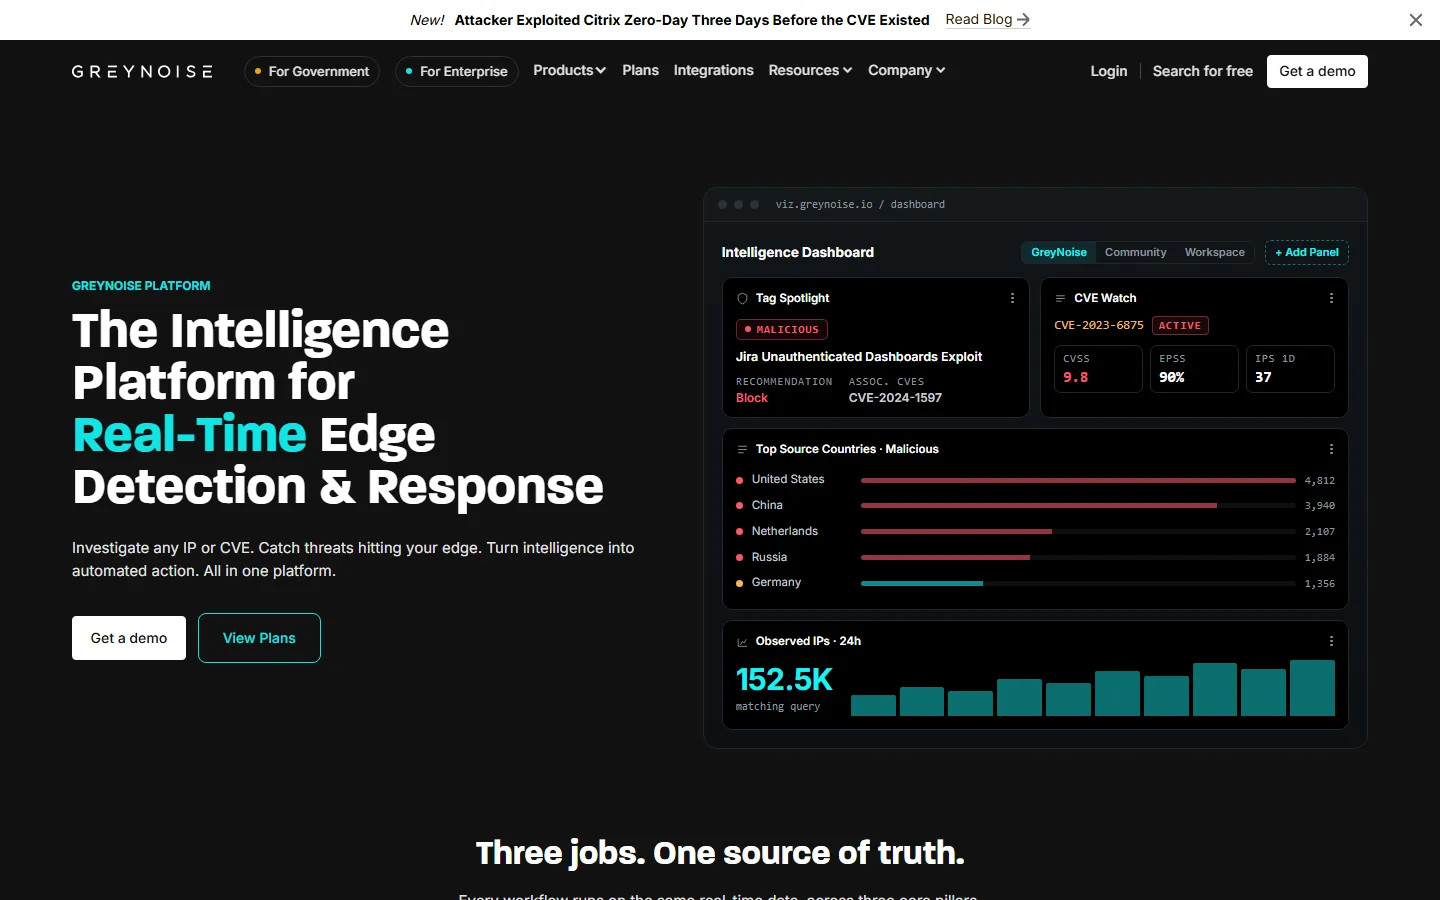
这种调查方式适合从一个具体告警、可疑地址或漏洞问题开始。分析人员可以先界定目标,再查看平台提供的相关情报,并判断该线索是否与组织的实际资产、时间范围和业务环境相关。公开情报是辅助证据,不能仅凭一个地址标签或漏洞编号就得出系统已经遭到入侵的结论。将平台信息与内部日志和负责人确认结果结合,能让判断更完整。
从情报到检测和响应
官网将 GreyNoise Platform 描述为实时边缘检测与响应平台,强调调查威胁、捕捉打到边缘的活动,并把情报用于自动化行动。对安全运营团队而言,及时了解外部活动可以支持告警分级、调查优先顺序和响应流程设计。平台提供的情报也可以作为团队开展威胁狩猎或回顾安全事件时的参考来源。
自动化响应需要明确边界。组织在将任何情报接入阻断或告警规则之前,都应考虑误报影响、业务关键服务和例外处理方式。外部活动的标签或分类并不直接等同于本地环境中的最终风险等级;管理员仍需结合规则条件、变更流程和监控反馈决定如何执行响应。官网描述的平台能力说明了产品方向,不替代组织对自动化策略的审核。
适合哪些使用场景
网络安全运营中心可以用 GreyNoise 辅助理解边缘告警和恶意活动;威胁情报人员可以围绕 IP 或漏洞线索进行调查;负责外部暴露面和关键服务保护的团队,也可能将其用于观察互联网侧的威胁变化。若团队需要持续处理大量扫描与探测相关信息,实时情报有助于补充传统内部遥测之外的观察视角。
在评估时,团队可以先列出当前最需要解决的问题:告警过多、漏洞利用线索发现较慢、外部 IP 调查缺少上下文,或希望把外部情报纳入现有响应流程。随后可以对照官网介绍的检测、调查和自动化方向,判断哪些能力与现有系统互补。对于只需要一次性查询或尚无明确安全运营流程的个人用户,企业平台的整体功能可能超出当前需求。
使用外部威胁情报时的判断
互联网中的扫描流量来源多样,背景活动本身不一定意味着某个目标正在遭受针对性攻击。分析人员需要把情报中的观察与组织所处行业、开放服务、漏洞状态和事件时间线相互核对,并记录哪些内容是来源直接提供的,哪些属于团队推断。这样的区分有助于避免把普遍活动误报为实际入侵,也使调查结论更便于团队复查。
同样,自动化处置应由组织结合风险承受能力制定。对外服务的重要性、业务连续性要求和恢复方法,都会影响阻断策略的选择。GreyNoise 提供外部情报和调查平台,用户仍需要建立自己的审批、验证和复盘流程,让检测结果在恰当范围内发挥作用。
从官网了解产品
访问 GreyNoise 官网可以先查看平台介绍,了解它围绕网络边缘活动提供的检测、调查和响应方向,再进一步评估 IP 或 CVE 调查如何融入团队工作。官网还提供计划、集成与文档等导航入口,供组织根据当前需求继续了解正式产品资料。本文依据公开介绍概括产品定位,不对具体功能计划或使用门槛作未核实推断。
总体来说,GreyNoise 把实时网络威胁情报聚焦于互联网边缘活动,为安全团队提供理解和调查外部流量的工具入口。它适合希望丰富边缘威胁视角、提升调查效率或探索情报驱动响应的组织进一步评估。结合内部遥测、授权范围和审慎的响应策略,团队可以更准确地判断外部线索对自身环境的意义。