GnuPG:面向文件与通信的 OpenPGP 加密工具
OpenPGP 能力与常见用途
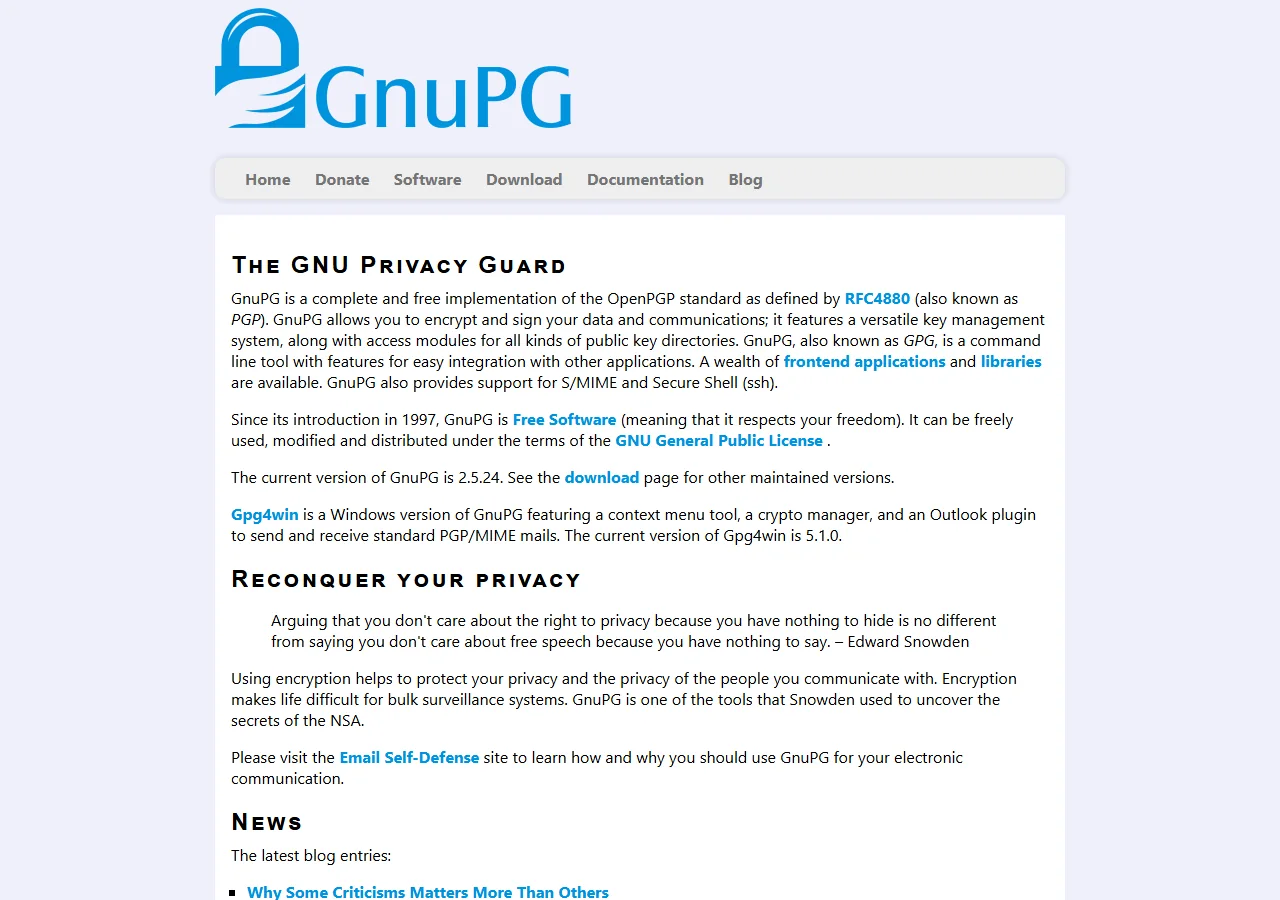
官网将 GnuPG 描述为 OpenPGP 的完整实现。用户可以用它加密数据,使只有掌握相应私钥的接收方能够读取内容;也可以对文件或消息签名,让其他人检查内容是否对应某个签名密钥。加密与签名解决的问题不同:加密主要限制谁能看到内容,签名用于检查内容和签署者身份之间的关系。实际工作中,两者可以按需要组合使用,但仍需确认签名密钥确实属于预期的人或组织。
GnuPG 的密钥管理系统用于组织公钥、私钥及相关信任信息。公钥通常用于加密给对应接收者的内容,私钥则应由其持有人妥善保护。若把公钥交给错误对象,或者未能核实公钥指纹,用户可能把敏感信息发给冒名者。因此,密钥交换不能只依赖一个来路不明的下载链接;组织和个人应根据实际环境使用可靠渠道确认密钥身份,并在身份、设备或权限发生变化时及时调整管理方式。
命令行和应用集成
GnuPG 的命令行设计便于与其他应用和自动化流程配合。用户可以在文件处理任务中调用加密或签名功能,也可以将相关操作嵌入备份、发布和软件分发步骤。命令行接口适合熟悉终端的技术用户,能够清楚地把输入、输出和密钥来源放进流程中;与此同时,命令参数、文件路径和权限也需要认真检查。用于自动化的脚本不应把私钥内容写在源码、命令历史或调试日志里,也应处理命令失败、文件残留及访问权限问题。
GnuPG 还可以由其他应用程序和库调用,因此不一定只以手动输入命令的形式出现。软件客户端可以把密钥选择、签名验证等步骤呈现给用户,服务端程序则能在批处理场景中使用加密能力。集成者应查阅具体应用的文档,确认它使用的 GnuPG 版本、密钥存储位置和错误处理方式。仅仅看到某个应用支持 GPG,并不能推断它已经替用户完成密钥身份核验或安全备份。
Windows 用户与 Gpg4win
官网特别列出 Gpg4win 作为 Windows 版本方案,并说明其包含上下文菜单工具、加密管理器和 Outlook 插件,可用于处理标准 PGP/MIME 邮件。图形工具可以降低初次接触 OpenPGP 的操作门槛:用户能够从文件管理器或邮件客户端发起相关动作,同时使用管理界面查看密钥。Gpg4win 与核心 GnuPG 项目关系密切,但它有自己的发行渠道、版本说明和使用界面,Windows 用户应阅读相应页面以了解当前包的内容。
在邮件场景中,使用加密前要确认收件人的密钥身份,并考虑双方客户端是否使用兼容格式。邮件加密通常不会隐藏所有外围信息,例如通信时间、收件人地址或主题呈现方式会受具体协议和客户端影响。若用于工作环境,应先与同事约定密钥交换和丢失处理办法,再试发不含敏感内容的测试邮件,验证加密、签名、回复和多设备访问是否符合预期。
官方文档与学习入口
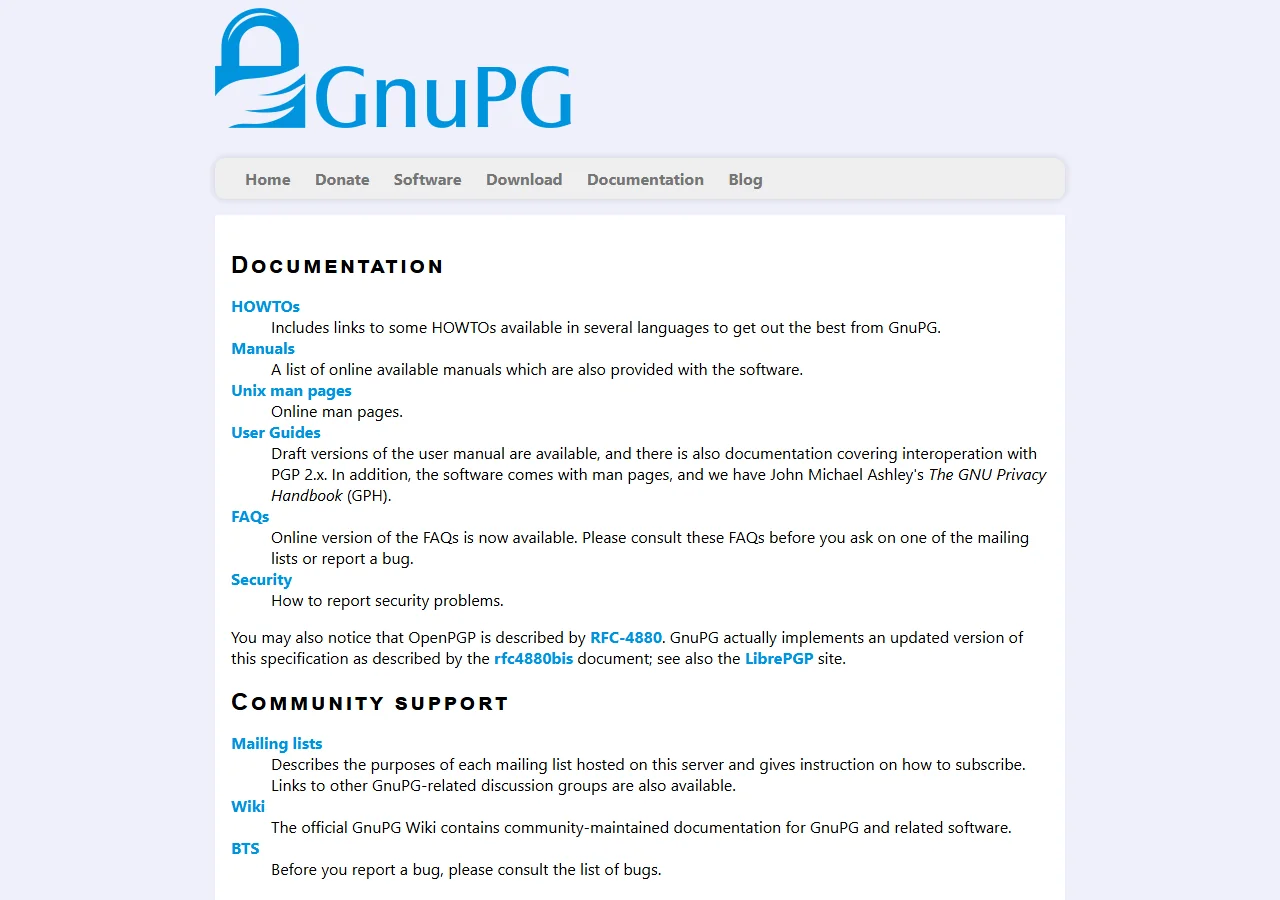
GnuPG 的 Documentation 页面将多种学习材料集中在一起,包括 HOWTO、软件附带的手册、Unix man page、用户指南、常见问题和安全报告入口。初学者可以先浏览入门指南,再结合当前安装版本的手册查找命令细节。命令行工具包含大量适用于不同任务的功能,阅读文档有助于区分常用路径与高级设置,避免从旧教程复制不适用于当前版本的参数。
项目也提供面向开发者和使用者的社区支持资源。遇到问题时,可以先确认软件版本、所用平台、执行的操作以及相关错误信息,再查找官方 FAQ 或手册。提交公开求助前,应移除私钥、密码、未公开文件内容和个人信息。安全问题则应使用项目所列的安全报告渠道,而不是在公开讨论中暴露可被利用的细节。
安装、版本与安全实践
官网首页提供软件下载入口,也会展示当前版本信息;不同操作系统可以通过项目说明或平台软件源获得适合自己的安装包。下载和升级时,应核对官方来源及版本说明,尤其是在处理敏感资料或使用自动化环境时。发行包版本可能与操作系统仓库中的版本不同,本文不假设所有平台的更新节奏一致。对需要长期维护的部署,管理员应记录版本来源、更新责任和升级验证方式。
密钥备份和访问控制是使用 GnuPG 时必须考虑的工作。私钥丢失可能使加密内容无法恢复,私钥泄露则可能让未经授权的人冒充签名者或访问受保护资料。用户应根据资料重要性制定受控的备份方式,限制密钥文件的读取权限,并确保备份本身不会成为新的泄漏点。组织环境还应规定人员离职、设备报废和密钥轮换时如何撤销或替换密钥。
在真正处理重要信息之前,可以先用测试密钥和无敏感文件演练加密、解密、签名验证及备份恢复。练习能发现接收者选择错误、私钥位置不清、脚本忽略失败等问题。数字签名只有在验证密钥可信的情况下才有意义;加密也不能防护已经被攻陷的终端或加密前后的明文副本。把 GnuPG 纳入一个完整的数据保护流程,需要把终端安全、密钥生命周期、身份确认和恢复策略一并考虑。
适合哪些用户
GnuPG 适合需要在文件或通信中使用 OpenPGP 加密和签名的技术用户、开发者及组织管理员。命令行工具便于自动化,密钥管理和应用集成能力也支持多种使用方式;Windows 用户还可以进一步了解 Gpg4win 的图形工具与邮件插件。希望使用它的人应愿意学习公钥、私钥、签名和指纹等基本概念,并为密钥备份和身份核验留出时间。若只需要简单的文件共享体验,或需要组织级策略控制和集中审计,建议先评估配套界面、管理服务及内部规范是否能满足实际需求。