GitLab:协作规划、构建与交付软件
统一的软件交付流程
GitLab 平台页面从计划、构建、安全和编排等环节说明产品方向,并将多个软件开发阶段整合在一起。官网列出 Planning、Source Code Management、Continuous Integration、Artifact Registry、Continuous Delivery 等能力分类。团队可以据此了解平台如何覆盖从工作计划、代码管理到构建产物与发布的流程。具体可用功能及套餐条件应以当前产品文档和页面说明为准。
对于参与同一项目的开发、测试和运维人员,共享项目上下文有助于了解代码变化和交付状态。平台页面介绍项目、发布和代码等信息可以在同一工作环境中组织,使团队更容易追踪任务从计划到交付的过程。采用何种流程、权限和审批方式,则需要根据组织的项目管理方法进行配置。
持续集成与持续交付相关能力围绕软件变更的构建、检查和发布展开。团队可以把自动化步骤与代码变更关联,查看流水线运行结果,并利用这些信息判断下一步操作。具体流水线配置取决于项目使用的语言、依赖、部署环境和组织规范;平台提供的能力需要结合团队自己的工程配置来使用。
源代码管理与协作
源代码管理是 GitLab 平台介绍的重要组成部分。团队可以在项目中维护代码和相关工作信息,围绕变更开展协作。代码仓库与议题、合并请求及流水线等开发活动之间的联系,有助于形成可追踪的工作记录。使用这些协作方式时,团队可建立适合自己的代码审查和分支策略,并根据项目需要设置权限与保护规则。
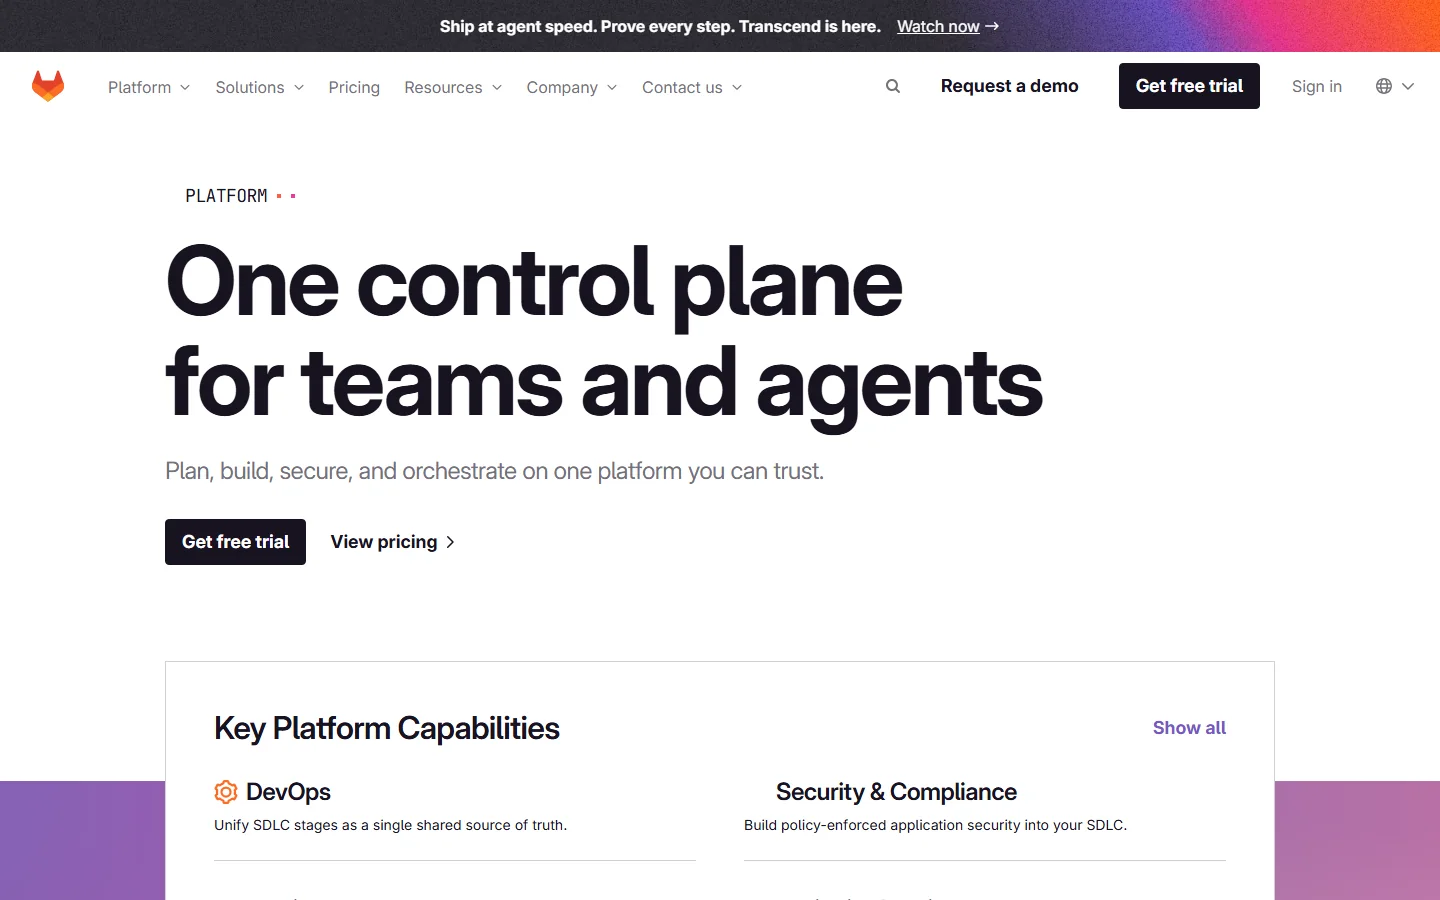
GitLab 页面还按 DevOps、Security & Compliance 等方向组织平台能力说明。开发团队可从规划、代码管理、持续集成和制品管理等环节了解工作流;安全与合规相关介绍则帮助组织理解如何把安全检查和治理要求纳入软件交付过程。不同组织的法规、风险和审计要求并不相同,具体配置应由相关团队根据自身制度确认。
平台将项目、发布和代码放在同一产品体验中,有助于减少不同工具之间的信息断层。团队可以把工作计划、代码变更和交付结果联系起来,便于成员理解变更背景和处理状态。是否需要把多个阶段整合在同一平台,取决于现有工具、迁移成本、团队习惯和管理要求。
安全与合规能力
官网对安全与合规的介绍涉及应用安全、软件组成分析、漏洞管理、策略执行和合规管理等方向。将安全活动纳入开发流程,可以让团队在提交和交付期间查看相关发现,并按组织设定的策略处理问题。安全工具产生的结果需要专业人员结合上下文评估,自动化扫描不能取代完整的风险分析或组织审批。
GitLab 的平台页面还介绍政策、审批和扫描等治理思路。团队可根据角色和项目风险建立规则,在软件变更过程中执行检查。具体功能的可用范围可能取决于产品版本或订阅计划,组织在采用之前应核对最新的文档与产品说明。合规需求较高的环境还应验证审计记录、访问控制和数据处理方式是否符合内部要求。
面向团队与开发者
GitLab 适合希望集中管理软件项目、代码协作和交付流程的团队。项目成员可以围绕工作项和代码变更协同,工程负责人可以查看流水线和发布进展,安全团队则可以关注相关的检查与治理信息。个人开发者也能用项目和版本管理功能组织自己的代码,不过平台中的权限、审批和团队管理能力更适合多人协作场景。
平台页面还提到 AI 和代理参与软件工程的方向,强调团队可在既有工作上下文与控制要求下开展相关协作。具体功能和可用范围可能持续变化,使用前应查看对应产品页面。组织在引入 AI 工具时,仍需明确代码访问权限、人工审查责任和安全策略,并根据团队政策决定使用方式。
开始了解平台
初次访问 GitLab 的用户可以从首页的平台概览开始,了解产品主要覆盖的工作环节;随后进入 Platform 页面查看 DevOps、安全与合规等能力分类。若关注特定实践,还可以查看解决方案和资源内容。企业团队在选择平台时,可以根据现有开发流程列出需求,逐项对照代码管理、自动化、权限控制、审计和协作等能力。
在正式采用前,团队应确认部署方式、数据位置、集成能力、计划功能和费用安排。产品网站提供的是能力介绍,具体实施还需结合组织基础设施、身份管理和迁移计划评估。可以从一个项目或小范围流程开始试用,再根据团队反馈决定是否扩大使用范围。
总的来说,GitLab 将软件计划、代码协作、自动化交付和安全治理等方向放在统一平台中介绍,帮助团队从端到端角度组织工程工作。用户可以先通过官网产品页面了解能力边界,再结合具体项目验证工具和流程是否匹配。平台为协作提供基础,团队仍需自行制定分支策略、审批规则、安全流程和发布规范。