Docker Hub:搜索与分发容器镜像
搜索容器镜像
Docker Hub 首页提供镜像搜索入口和类别导航,覆盖网络、安全、语言与框架、集成与交付、消息队列、数据库与存储、监控等领域。用户可以按技术用途寻找候选镜像,也能浏览官方镜像与经过验证的发布者内容。类别导航便于从熟悉的技术方向开始探索,而镜像搜索则适合直接查找特定软件或服务。
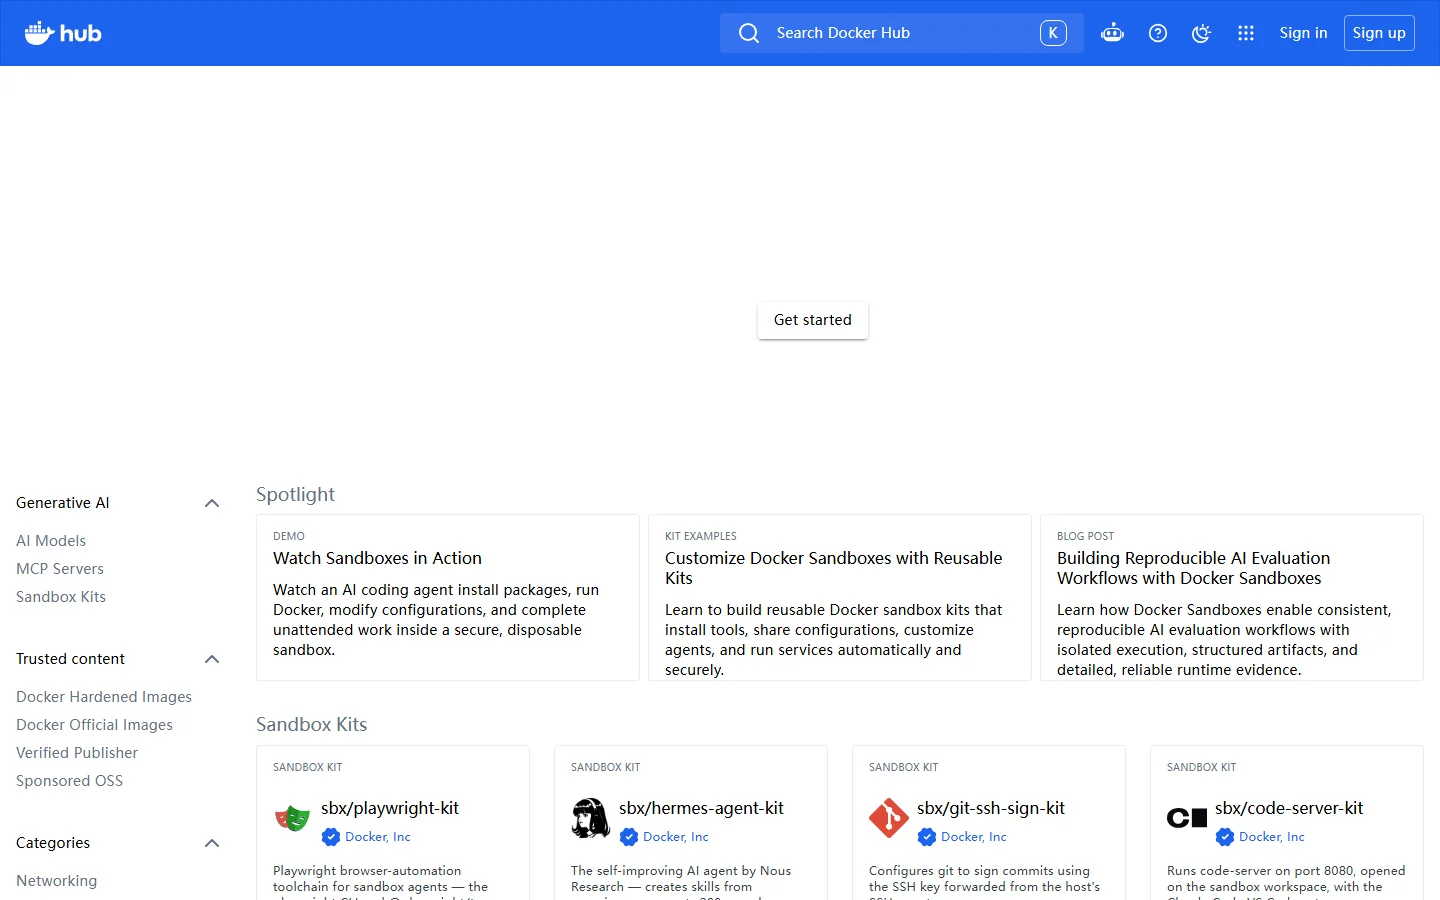
镜像目录包含不同来源和用途的项目。Docker Official Images 是页面明确标识的一类内容;Verified Publisher 则为发布者身份提供相应的展示标记。选择镜像时,用户仍应阅读具体页面,确认维护者、用途和标签信息。目录分类和标记有助于筛选,但不代表镜像适合所有运行环境,也不代替组织自身的镜像审核流程。
阅读镜像详情
镜像详情页通常提供 Overview 和 Tags 等栏目。Overview 区域介绍镜像定位、维护者、帮助渠道和支持的标签,部分页面还会链接到相关 Dockerfile。以官方 nginx 镜像为例,页面说明其为 NGINX 的官方构建,并展示维护者信息和多种版本标签,方便用户了解可用变体。
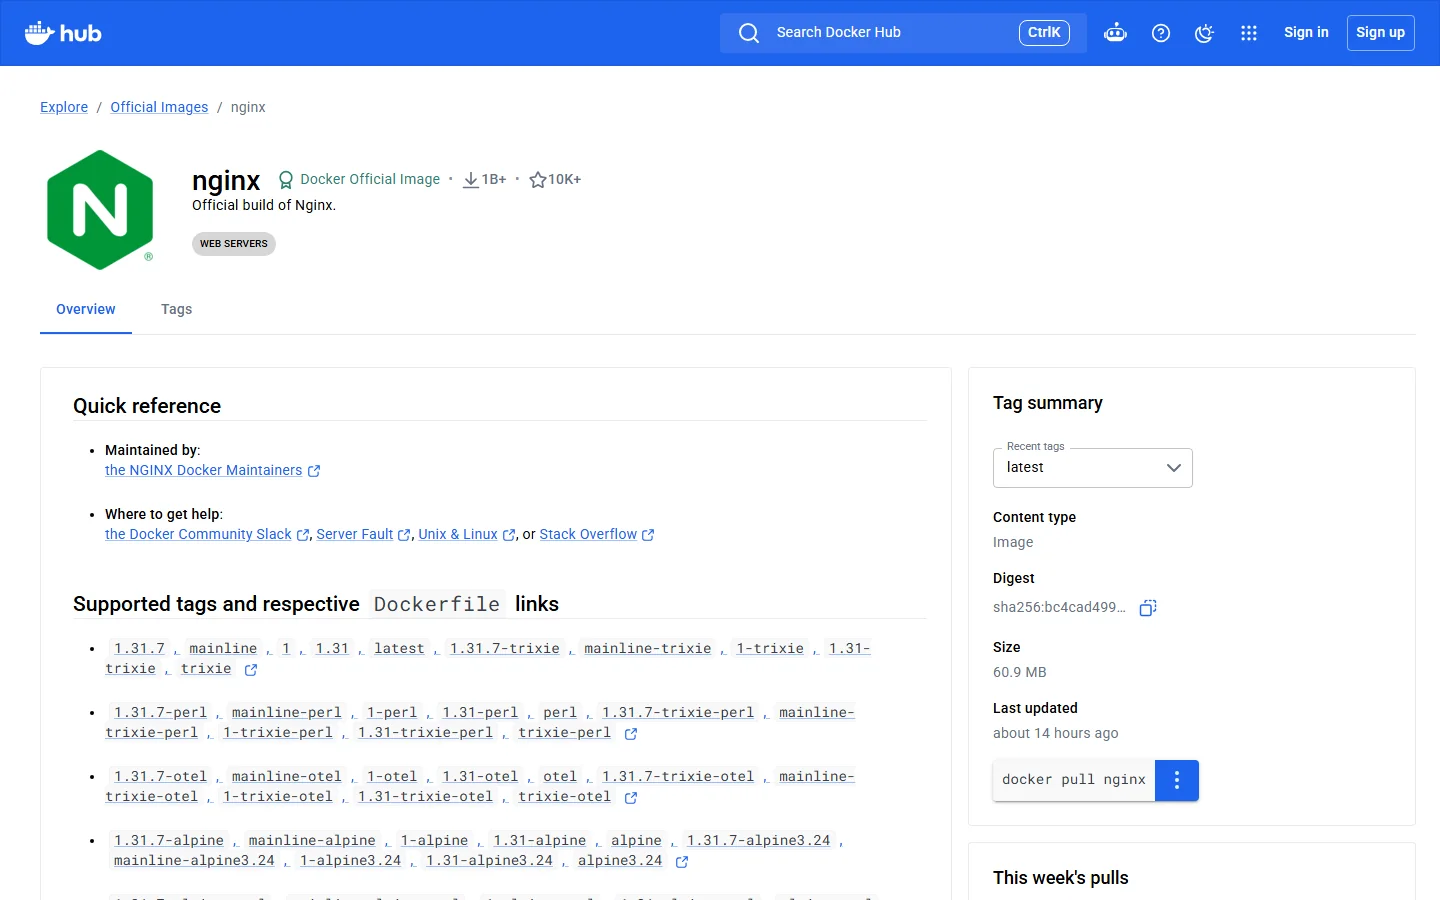
标签用于指向镜像的不同版本或构建变体。页面可能列出稳定版、主线版以及按发行版或附加组件区分的标签。实际标签会随镜像维护更新,部署时应确认所选标签当前存在并符合项目需求。使用浮动标签可能随着上游更新而改变具体内容;需要可重复部署时,可以评估固定版本或摘要的使用方式,并按团队发布流程管理变更。
详情页的 Dockerfile 链接可以帮助用户进一步了解镜像构建来源和配置。阅读这些资料有助于理解镜像包含什么,以及如何基于官方内容扩展自己的镜像。不同镜像的文档和维护信息完整度并不相同,使用前应核实其更新状态、来源和适用条件。
官方镜像与发布者信息
Docker Hub 目录呈现官方镜像及 Verified Publisher 等入口,帮助用户从不同来源发现软件镜像。官方镜像页面会展示维护者和镜像说明;发布者标记则提供目录中的身份信息线索。对于生产系统或敏感工作负载,组织仍需要依据自己的供应链安全要求,对镜像来源、漏洞、签名、依赖和更新过程进行验证。
不同项目的镜像发布方式、标签命名和维护周期可能不同。用户不应仅依据名称相似就认定某个镜像与上游项目等同。通过项目详情、维护者说明和 Dockerfile 来源进行交叉确认,可以减少选错镜像或误用旧版本的风险。团队也可以维护自己的镜像拉取策略和允许来源列表。
用于开发与部署工作流
容器镜像通常用于打包应用运行所需的文件和依赖,使其能在容器环境中启动。开发者可以从目录查找基础镜像,基于项目文档构建自有镜像,并将其用于开发、测试或部署流程。Docker Hub 为镜像发现和分发提供入口,实际构建与运行仍需使用适合的容器工具、配置及基础设施。
镜像类别覆盖多个软件领域,适合在开发环境中寻找数据库、Web 服务器、开发工具或消息服务等基础组件。选择镜像时,应关注标签、架构、环境变量、端口、数据卷和许可等具体信息。若将镜像用于生产环境,还需要确认安全更新机制、资源配置和数据持久化方案,避免把示例部署方式直接套用到正式服务。
团队协作中,镜像仓库能作为构建产物的共享位置。成员可以通过标签区分版本或部署环境,并在持续集成流程中拉取和推送镜像。标签策略、访问权限和自动化凭据需要结合组织规则设置。本文不对特定账户层级或配额作说明,具体能力和条件应查看 Docker Hub 当前服务页面。
浏览和选择镜像的步骤
可以先从搜索词或类别找到镜像,再打开详情页阅读 Overview,确认项目用途和维护者。随后检查 Tags 页面,比较版本与变体,必要时查看 Dockerfile 链接或上游项目说明。正式部署前,建议明确镜像来源、版本固定策略、更新方式和回滚流程。对于个人学习或本地试用,目录提供了便捷的发现入口;对于生产系统,则应增加组织要求的安全与质量检查。
Docker Hub 内容由不同项目和发布者维护,更新情况各异。页面显示的下载量、标签和说明会随时间变化,用户应以访问时的实际条目为准。通过搜索、类别和详情页配合使用,开发者可以更有效地发现候选容器镜像,并在使用前核对必要的配置与来源信息。
镜像版本管理
团队可以为开发、测试和发布环境采用清晰的镜像标签约定,并记录标签对应的代码与构建来源。部署记录中保留镜像名称、标签或摘要,有助于排查运行差异并复现先前环境。升级基础镜像前,可以先在测试环境验证应用行为,再按团队流程推进到正式环境。对于需要回滚的系统,预先保留已验证镜像和部署说明会更便于恢复。