crblog:应用安全漏洞与修复过程记录
文章组织与主题范围
首页呈现文章标题和简要说明,归档入口便于按时间回看历史内容。博客重点关注应用层软件与服务端组件中的安全问题,常见主题包括输入处理、协议行为、框架组件和代码审计。读者可以从某篇文章的漏洞名称或组件名称出发,继续查询上游项目公告、版本记录和补丁说明,逐步建立对问题边界的理解。
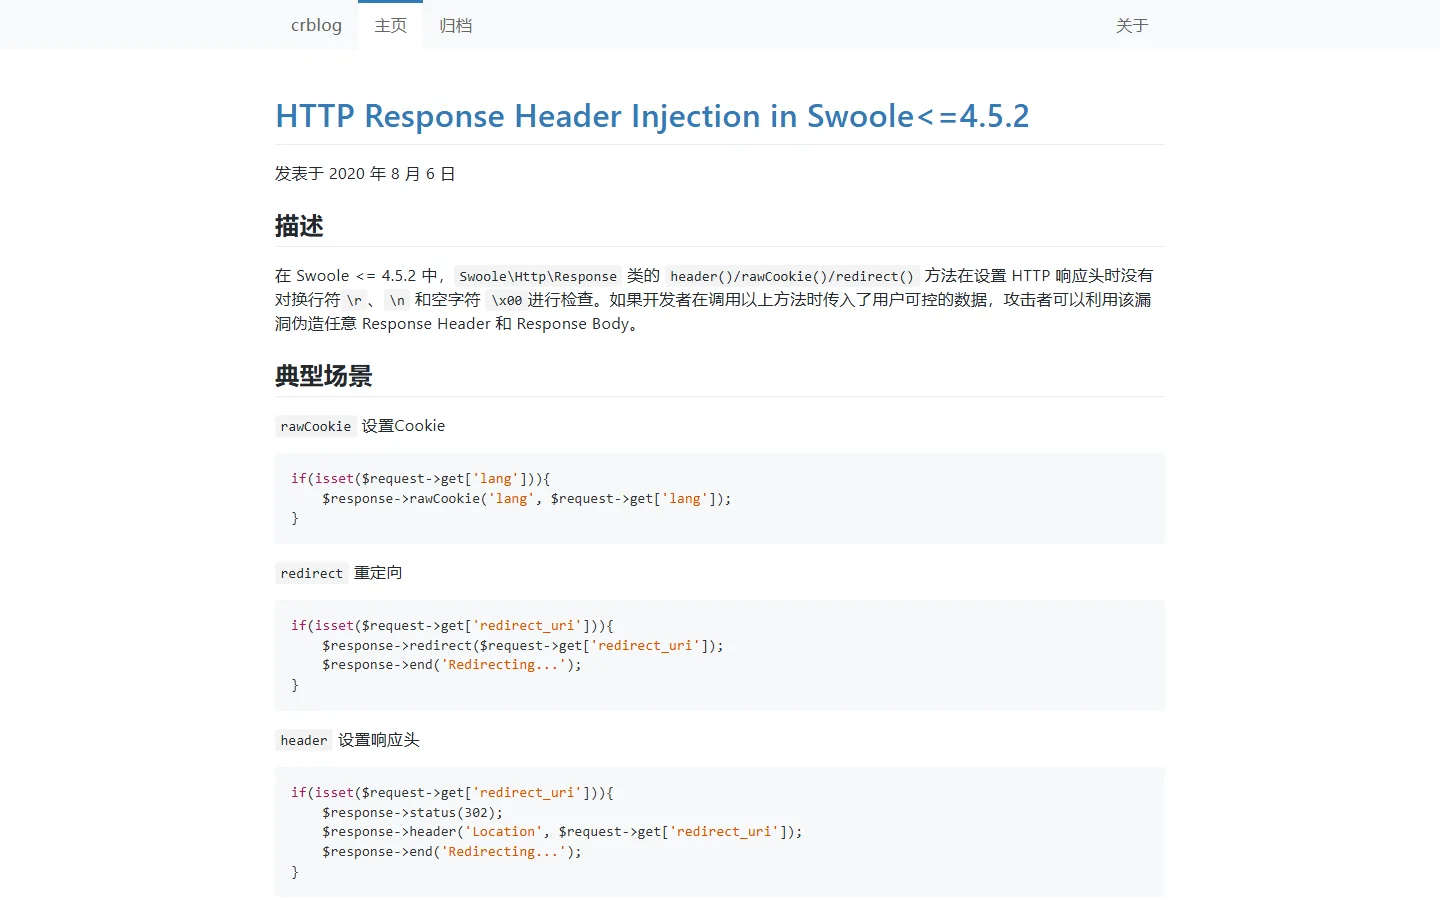
公开文章保留研究过程中的场景背景和技术观察,适合用作安全学习的材料索引。由于漏洞知识具有强烈的版本依赖,阅读时要同时关注文章发布日期、受影响版本和修复状态。旧文章可以解释缺陷为何产生,却未必覆盖后续版本或相似产品的所有行为。将站点文章与组件官方发布信息结合,能够更准确地判断当前风险。
HTTP 响应头处理问题案例
《HTTP Response Header Injection in Swoole<=4.5.2》围绕较早版本 Swoole 的 HTTP 响应处理展开。文章说明,在相关版本中,响应头、Cookie 或重定向等处理路径未充分约束特定输入,若应用把不可信数据直接传入这些接口,就可能改变响应内容或头部结构。这个案例展示了一个常见安全原则:框架提供的响应接口仍需要明确输入边界,应用代码不能默认外部参数已经安全。
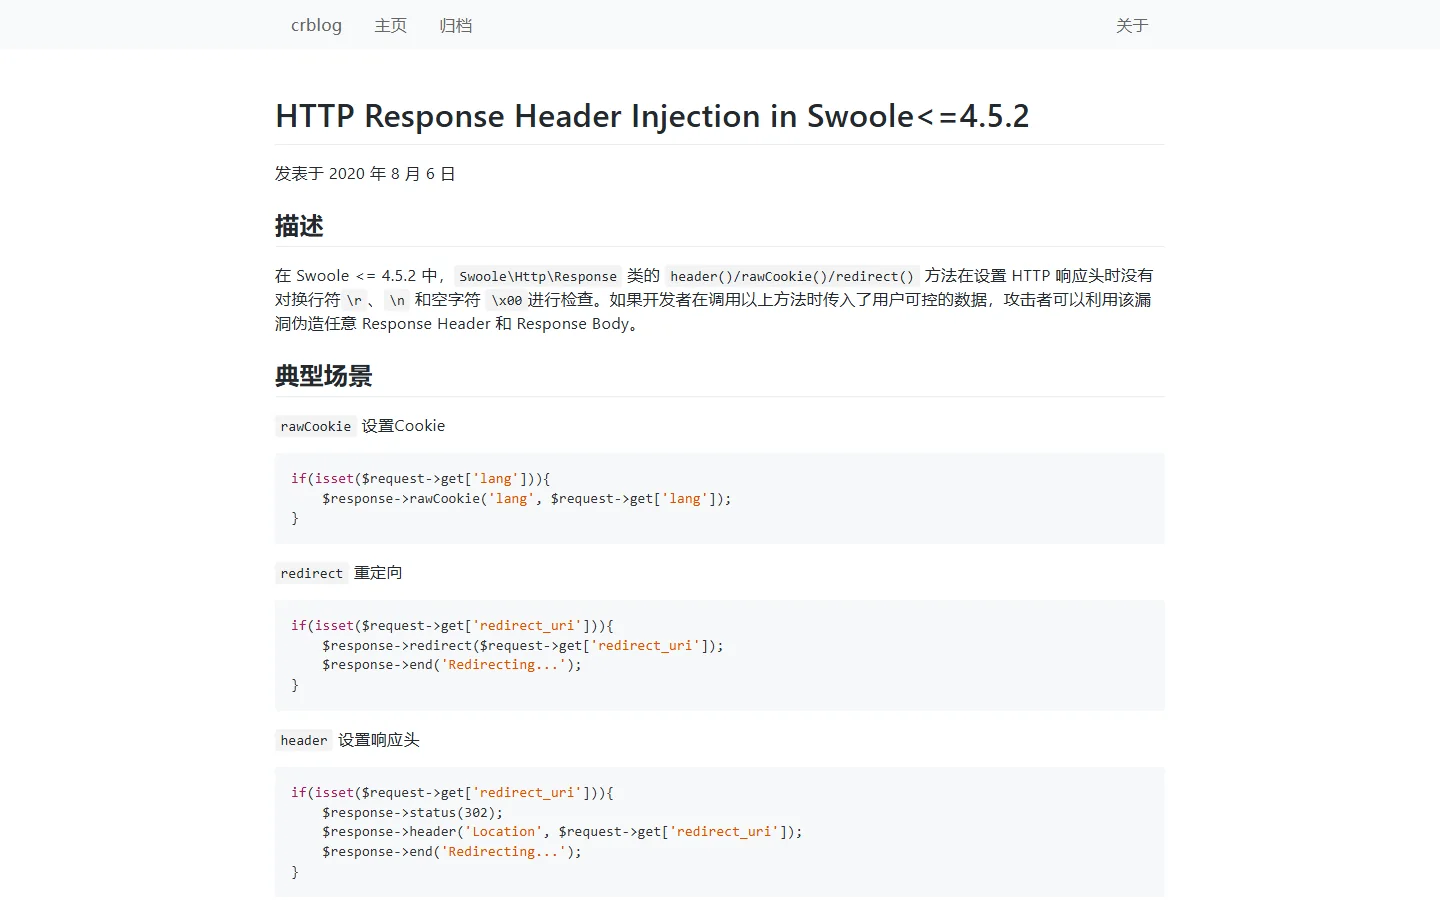
文章还记录了问题反馈与修复的大致时间线:作者向项目维护方报告问题,项目随后进行修复并将改动合入主分支。对维护者而言,这种时间线有助于理解漏洞披露和上游响应如何协作;对使用者而言,关键是确认自己部署的版本是否处于受影响范围,并升级到维护者认可的修复版本。此处仅概括公开案例,不应将旧版本分析视为当前版本的行为说明。
从案例理解输入与协议边界
HTTP 响应由状态、头部和正文等部分组成。应用框架通常提供接口来设置这些字段,开发者需要避免未经约束的数据破坏协议结构。问题排查时,可以检查外部输入从请求到响应的完整流向,明确哪些参数来自用户、哪些经过校验,以及最终由哪段代码写入响应。审计时还应结合框架版本和接口实现,核对项目是否已经加入相应的防护。
在安全编码实践中,对不可信输入进行校验、采用上下文适配的编码方式、优先使用结构化接口,并关注上游框架的安全更新,都是降低这类问题风险的常见方向。修复后还应编写回归测试,覆盖不同输入边界和响应路径,确保升级没有引入兼容性问题。博客案例可以帮助发现审计线索,但具体修复方式应以项目当前文档和代码为准。
漏洞披露与维护协作
漏洞研究不仅涉及发现缺陷,也包括清晰描述影响、向维护方提供足够的复现信息,并等待修复和协调披露。上游维护者需要评估报告、定位代码、准备改动并确认补丁效果;依赖该组件的应用团队则要识别受影响版本、规划升级并验证业务兼容性。文章记录报告到修复的过程,体现了研究者与开源项目之间的协作链条。
如果读者正在处理类似问题,可以先在授权环境中复核版本和代码路径,再按照项目提供的安全联系流程提交信息。不要对不属于自己的系统进行测试,也不要仅凭漏洞标题推断系统已经可被利用。对于生产环境,及时升级、做好回归验证并保留变更记录,通常比复制旧文章中的演示方式更重要。
适合怎样使用本站
应用安全学习者可以通过站点文章建立漏洞类型和组件名称清单;软件开发者可从案例中检查输入边界、响应构造和依赖更新;开源维护者则能参考报告与修复的沟通背景。归档适合查找过往研究,具体文章提供问题背景。进一步行动前,应核对官方安全公告、修复提交和当前部署版本,并在受控、获授权的环境内进行验证。
总体来看,crblog 以简洁的文章和归档结构记录应用安全问题。Swoole 案例说明了协议响应接口中输入处理的重要性,也展示了从报告到项目修复的基本过程。它适合作为安全知识发现与复盘的入口;版本状态、漏洞影响和修复方案需要以软件维护者当前发布的信息为依据。
维护者阅读研究笔记时,也可以用文中的组件名和时间线作为线索,回到发布记录确认变更,再把结论纳入依赖盘点。安全信息只有结合版本、部署方式和补丁状态,才能转化为有效的维护行动。