CERT Vulnerability Notes Database:从漏洞说明到影响与修复线索
首页适合发现近期漏洞与检索资料
数据库首页列出最近发布的漏洞说明,每条内容显示 VU 编号、标题和发布日期。读者可从列表进入单条记录,也可转到按发布时间排序的 Notes 目录浏览更多条目。搜索页面用于在数量较多的说明中寻找相关资料;首页还提供 feed 订阅入口,方便通过阅读器跟踪更新。网站说明数据库覆盖数千条漏洞说明及大量厂商,适合把它作为安全信息检索渠道之一。
网站同时设置 Report a Vulnerability 入口,并说明 CERT/CC 优先协调可能影响多个厂商、关键互联网基础设施、国家安全或新兴披露领域的漏洞。站点提供披露指导,报告前可以先查看其公开流程说明。该入口的存在不表示每一份报告都会进入相同流程,也不意味着提交者能获得特定响应;具体条件和沟通方式应以 CERT/CC 当前公开指引为准。
单条说明拆分技术事实与处置状态
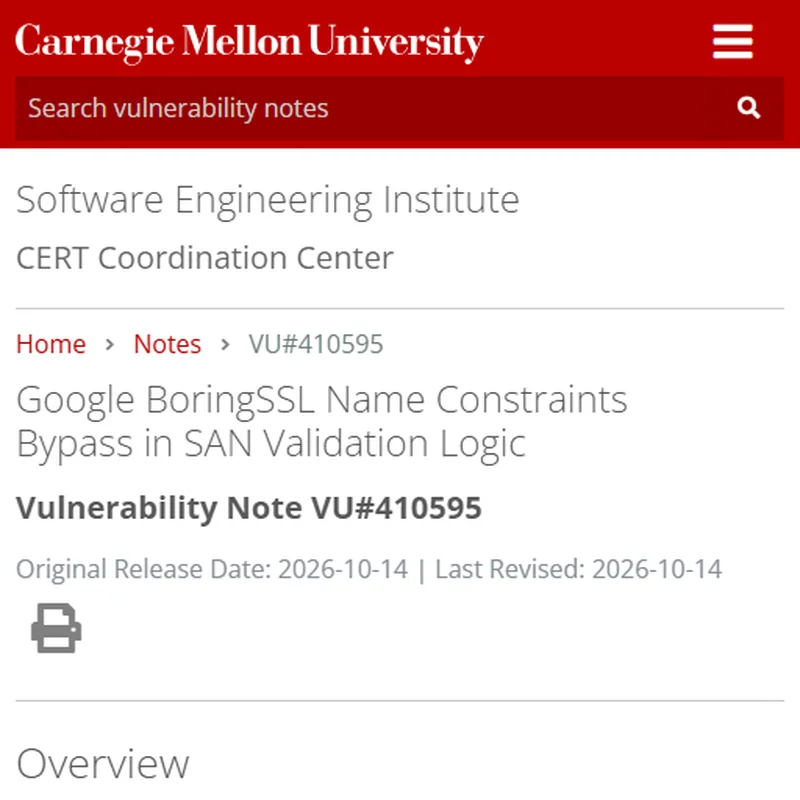
以公开的 VU#410595 页面为例,条目讨论 BoringSSL 中与名称约束和主题备用名称(SAN)校验有关的多个发现。页面把相关子问题分别列出,并说明它们在不同代码路径、输入形式和状态下的差异。条目包含 Overview、Description、Impact、Solution、Acknowledgements 等部分,帮助读者区分现象描述、潜在影响、修复信息和致谢资料。
该示例还清楚展示了漏洞披露状态并不总是单一结论:部分子项标为已修复,有的仍在协调,有的存在争议或未达到接收门槛。说明也提醒,单凭某个产品使用 BoringSSL,不能推导该产品一定调用了受影响路径;是否存在实际影响,还要看部署方式、证书内容和验证流程。对读者来说,这种细分信息比只看一个“漏洞标题”更有帮助,因为编号下的不同报告可能具有不同判断和处置进度。
如何把资料用于排查
维护软件或服务时,可以先用产品名、组件名、漏洞编号或主题词搜索,再核对条目的发布时间、修订时间和受影响厂商信息。进入说明后,重点阅读影响条件和解决方案,判断自己的版本、配置与运行路径是否匹配。若页面提供厂商状态,应留意“受影响”“不受影响”或“未知”等区别,并查看该状态对应的厂商及支持信息。最后再回到软件供应方的更新公告或官方文档确认适用版本,避免把通用漏洞描述直接套用到具体系统。
漏洞说明的角色是帮助理解问题和追踪协调情况,不是针对每个组织环境的自动扫描结果。CERT/CC 页面本身不能替代资产清点、版本核验、代码审查或经批准的安全测试。即使条目描述了潜在风险,也需要结合具体产品如何使用组件、是否启用了相关功能、网络边界和信任配置等实际条件评估。反过来,页面暂时没有某个厂商的状态,也不能单独证明产品没有风险。
适合哪些读者
对开发者而言,条目中的技术描述和参考资料可用于理解漏洞成因、追踪上游修复;系统管理员可以据编号检查供应商公告及更新计划;安全研究者可用公开记录了解披露与协调信息。首页的近期列表适合浏览新发布的说明,订阅 feed 适合持续关注更新,单条页面则便于围绕一个漏洞保存分析材料。对于只想了解某款软件是否受影响的普通用户,最稳妥的路径仍是确认准确产品和版本,然后优先查看该产品供应方的安全公告。
CERT/CC 是协调与信息发布机构,条目内容会随厂商反馈和披露进展更新。引用某条记录时,最好同时保留 VU 编号、页面链接和查看日期;如果需要作出修复决定,应核对页面显示的最新修订时间及厂商建议。通过这种方式,数据库既可用于发现公开漏洞线索,也能帮助读者区分已确认事实、待协调事项和仍需结合部署环境判断的内容。
总体而言,CERT Vulnerability Notes Database 将漏洞说明、影响分析和处理状态集中呈现,并提供目录、检索、订阅及报告入口。它适合需要追踪协调披露漏洞的技术读者。阅读时应以单条记录中的条件和状态为依据,把公开信息与自身资产、厂商公告结合起来,才能形成可靠的排查和更新判断。
记录结论时保留上下文
团队内部引用漏洞条目时,建议把编号、标题、厂商名称和页面更新时间一起记录,而不是只摘录一段影响描述。若状态后来变化,保留的编号和日期便于重新打开原始资料核对。不同条目可能使用相似术语,却针对不同的实现路径;准确引用上下文可以减少把相邻问题混为一谈的情况,也能让后续维护者追溯判断依据。