2FAS:双因素验证码与本地密码管理工具
2FAS Auth:生成登录验证码
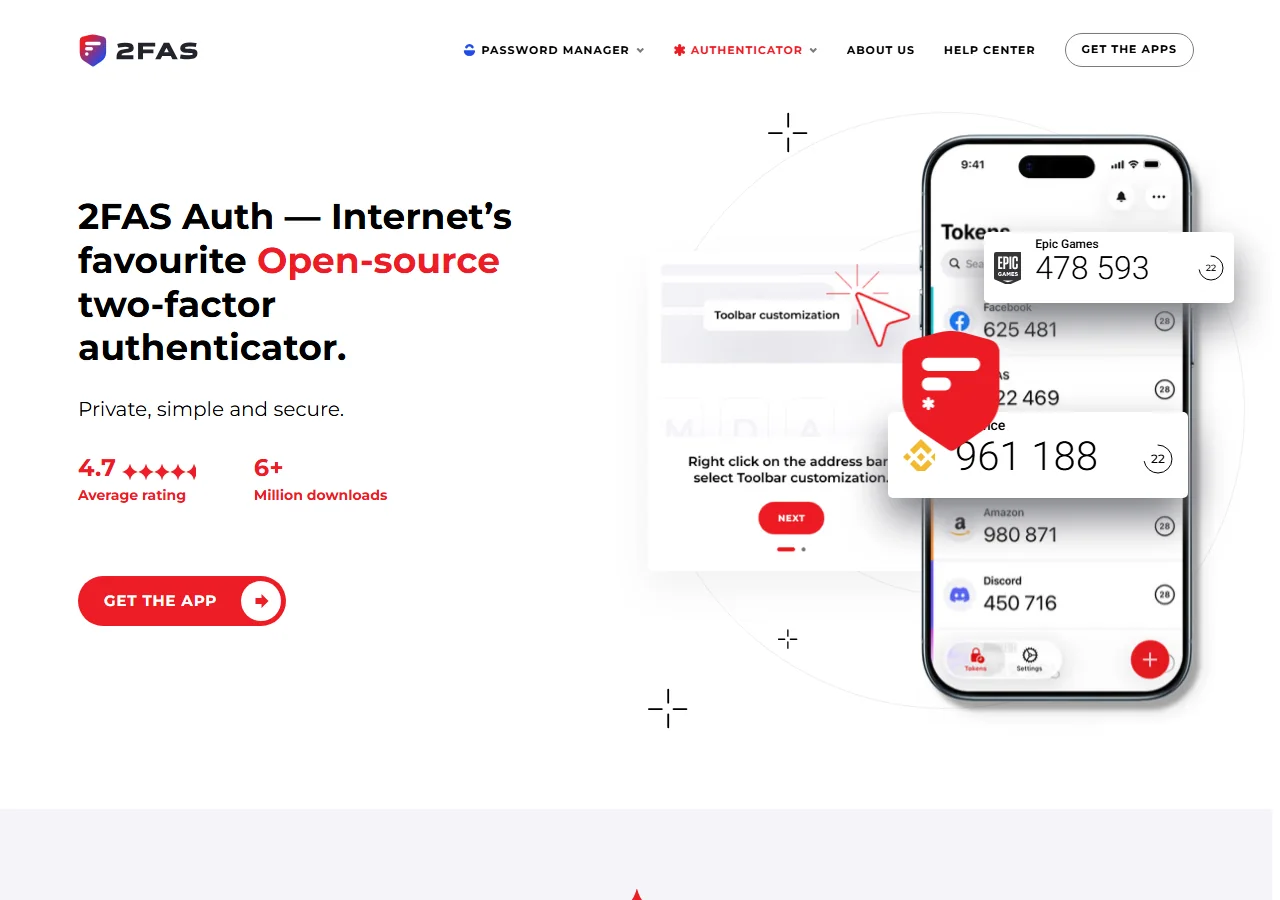
2FAS Auth 是一款双因素身份验证应用,用来生成网站或服务要求的动态验证码。用户在支持双因素认证的账户中启用验证器后,通常需要先扫描服务提供的二维码或输入配置密钥,再在登录时输入应用生成的代码。验证码为密码之外增加一道验证步骤,使仅知道密码的人更难直接登录账户。实际启用方式应以各在线服务和 2FAS 当前文档为准。
双因素认证并不会替代强密码,也不能保护已经被控制的设备。用户应为每个重要账户保存服务提供的恢复代码,确认账户丢失手机时还有备用登录方式。更换设备之前,先查看 Auth 的迁移和恢复说明,确保验证码种子能够安全转移。不要把二维码、导入文件或恢复密钥作为普通图片分享到云盘或公开聊天中。
离线使用与跨设备同步
2FAS Auth 官网介绍应用可以离线生成验证码。验证码机制根据本地保存的密钥和时间变化生成短期代码,因此通常不需要手机一直连接互联网。具体账户类型和验证方式可能有差别,用户在设置新服务时应确认目标网站使用哪种双因素协议,并通过官方流程测试一次登录。
项目还介绍了跨设备同步和令牌恢复。同步可以降低设备损坏或更换时失去所有验证码的风险,但也会把保护账户密钥的责任扩展到同步配置和备份材料。用户应明确同步数据存放在哪里、如何加密以及谁能够恢复。设置完成后,最好保留另一种受控恢复方法,避免手机丢失后无法进入主要邮箱或密码管理器。
浏览器扩展的配合方式
2FAS Auth 页面介绍浏览器扩展,可协助在登录网站时使用验证码。浏览器扩展和手机应用之间的连接方式应遵循官方说明,用户应核对扩展发布者、请求权限和安装来源。浏览器权限通常可能接触页面内容或账号操作,因此只应安装官方链接指向的版本,并定期检查已启用扩展。
使用扩展可以减少手动查找和输入验证码的步骤,但仍需确保页面地址正确。钓鱼网站可能仿冒登录界面,用户应确认域名并警惕异常的验证码请求。任何验证码都不应告诉通过电话或消息联系自己的陌生人;正规的登录流程会在账户服务的页面中使用代码,而不是让用户把验证码转交给他人。
2FAS Pass:本地加密密码保险库
2FAS Pass 被介绍为本地优先的密码管理器,提供加密保险库,用于保存密码和其他安全项目。官网说明无需创建账户,并介绍端到端加密备份、自托管同步和浏览器扩展等功能。与在线账户式密码管理服务相比,账户方式不同会影响同步和恢复流程,用户应先阅读产品说明,确认数据如何在设备之间传递。
本地加密保险库使用户能够掌控自己的数据,但也意味着主密码和恢复资料十分重要。若唯一解密凭据丢失,开发者可能无法代为还原保险库。设置前应理解备份机制,准备安全的恢复方案,并测试如何在新设备上恢复数据。不要把主密码与加密备份放在同一位置,也不应将明文密码库导出到未保护的共享目录。
密码管理与双因素认证如何搭配
密码管理器可以为不同账户生成并保存独立密码,身份验证器则提供额外的登录验证码。两者一起使用能够降低重复使用密码的风险,但也需规划账户恢复。如果密码库和验证码都只保存在同一部手机上,设备损坏或失窃可能同时影响两种凭据。用户可以将高价值账户的恢复代码保存在受控位置,并考虑可信的备用设备或离线备份。
对组织用户,应制定设备更换、员工离职、共享凭据和恢复访问流程。个人账号和企业账号的责任边界也应明确,避免把公司服务密钥保存在员工私人设备的个人保险库中。采用前要确认安全工具符合组织的管理和审计要求。
开源与安全评估
2FAS 官网介绍 Auth 的开源属性,并为 Pass 提供源代码和相关项目入口。开源使外部人员能够查看实现和提交改进,但不自动代表每个版本都已接受独立安全审计。用户可以查看代码仓库、发布记录、依赖和安全公告,确认应用来自官方渠道,并保持客户端更新。
身份验证和密码管理工具一旦出现安全问题,可能影响用户多个账户。用户应关注官方安全说明,谨慎安装第三方修改版,并在手机和电脑上使用系统级锁屏与安全更新。任何工具都不能保护在钓鱼页面中主动输入的密码,也不能阻止恶意软件读取已经解锁的屏幕内容。
适合哪些用户
2FAS 适合希望在手机上生成双因素验证码、并考虑本地优先管理密码的个人用户。Auth 和 Pass 解决相关但不同的问题,可以单独使用,也可结合个人的密码与账号恢复策略评估。需要多人共享密码、集中化企业管理或复杂审计功能的组织,应查看当前方案是否支持相应需求。
开始使用前,建议阅读 Auth 与 Pass 的官方说明,分别测试二维码导入、验证码登录、设备迁移、保险库备份和恢复。不要等到旧手机无法使用时才首次尝试恢复。把强密码、双因素验证、备份材料、设备保护和防钓鱼习惯一起规划,才能更稳妥地管理在线账户安全。